
La transizione dalla guerra convenzionale alla cosiddetta tech war ha ridefinito in profondità la natura del conflitto, facendo emergere la cyberwar quale nuova frontiera bellica, la cui arena privilegiata è lo spazio cibernetico. Accanto ai domini bellici classici — terra, aria, mare e spazio extra-atmosferico — il cyberspazio costituisce oggi «la quinta dimensione della conflittualità», secondo la puntuale definizione di Luigi Martino (Martino, 2018).
Clausewitz, nella sua riflessione sulla guerra, sottolinea come la «battaglia di annientamento» si fondi sulla distruzione delle forze avversarie, considerata il mezzo per conseguire lo scopo della guerra. Muovendo da questa concezione classica, diventa legittimo interrogarsi se la cosiddetta guerra cibernetica possa realmente essere definita «guerra», dal momento che essa non implica necessariamente un confronto diretto finalizzato alla distruzione fisica del nemico. In questo ambito, infatti, la violenza si manifesta in forme attenuate, gli obiettivi risultano incerti e difficilmente riconducibili a interessi politici definiti.
Le principali minacce comprendono spionaggio, sottrazione di dati, intrusioni volte a compromettere la funzionalità delle reti e azioni di sabotaggio contro infrastrutture critiche, con potenziali effetti destabilizzanti su scala mondiale (Gori, Germani, 2012). Si evince da tale valutazione che la difesa dalla guerra cibernetica è particolarmente complessa, poiché il dominio cibernetico — intrecciando componenti civili e sistemi sensibili — investe l’intero apparato di comando e controllo delle società digitalizzate e combina dimensioni militari e civili, riducendo l’efficacia delle tradizionali misure di deterrenza.
A ciò si aggiunge il problema cruciale dell’attribuzione: l’identità degli aggressori rimane spesso ignota o solo presunta e, in assenza di responsabilità chiaramente individuate, l’eventuale dimensione politica della violenza perde efficacia (Cesa, 2024). In questo contesto, diventa necessario ripensare lo scopo della guerra non come distruzione totale, ma come un rituale volto alla proiezione e all’affermazione del potere.
Queste dinamiche teoriche trovano conferma anche nel contesto concreto delle economie digitalizzate, dove l’esposizione ai cyberattacchi aumenta proporzionalmente al livello di digitalizzazione dei sistemi. Un esempio emblematico è rappresentato dall’Arabia Saudita, il cui rapido processo di digitalizzazione ha ampliato la superficie di attacco, rendendo il Paese un obiettivo privilegiato per operazioni cibernetiche ostili.
In particolare, nel 2024 circa il 40% degli incidenti informatici registrati nel Medio Oriente ha riguardato l’Arabia Saudita, con un incremento del 35% rispetto all’anno precedente. Le campagne di phishing e ransomware hanno colpito principalmente il settore energetico e quello finanziario, mentre le violazioni dei dati hanno evidenziato la necessità di rafforzare urgentemente le difese. Complessivamente, l’intera regione ha subito ingenti danni finanziari derivanti da violazioni dei dati, con un costo medio stimato di 8,75 milioni di dollari, segnando un incremento dell’8,4% rispetto all’anno precedente (IBM, 2025; Alharbi, 2025).
Il settore petrolifero e del gas costituisce un pilastro strategico per l’economia saudita, rendendolo un obiettivo privilegiato anche per minacce digitali sofisticate. In questo contesto, i velivoli a pilotaggio remoto (UAV), originariamente concepiti per attività di sorveglianza, sono oggi piattaforme d’attacco altamente tecnologiche. Il loro funzionamento dipende da complessi sistemi digitali, sensibili a intrusioni informatiche, spoofing o hijacking, che possono essere compromessi attraverso la cyberwar, con il potenziale di deviare la traiettoria dei droni, neutralizzarne le funzioni operative o impiegarli contro le stesse infrastrutture che dovrebbero proteggere (Waseem, 2025). Sul piano operativo, il Regno dell’Arabia Saudita deve inoltre affrontare l’impiego sistematico di UAV ostili da parte degli Houthi e dell’Iran, che sfidano le reti di difesa aerea convenzionali e accentuano ulteriormente la vulnerabilità delle infrastrutture strategiche saudite a minacce cibernetiche.
In risposta, l’Arabia Saudita ha rafforzato le proprie capacità istituzionali e operative attraverso la creazione del National Cybersecurity Center, il lancio della Haseen Initiative e lo sviluppo di strumenti di Electronic Warfare (EW) finalizzati a neutralizzare gli UAV mediante jamming, spoofing e segnali intelligenti. Nonostante tali progressi, la complessità e la sofisticazione delle minacce richiedono l’adozione di una strategia integrata, capace di proteggere le reti di comando e controllo (C2), garantire la resilienza delle infrastrutture critiche e assicurare il controllo dello spettro radioelettrico —tutti elementi fondamentali per la sicurezza nazionale e la stabilità regionale.
All’interno di questo contesto di minacce cibernetiche, un aspetto particolarmente rilevante riguarda i velivoli a pilotaggio remoto (UAV), la cui vulnerabilità a cyberattacchi e manipolazioni informatiche rappresenta una minaccia «invisibile» per le reti e i sistemi strategici. Il presente studio si propone di analizzare sistematicamente queste vulnerabilità, con particolare riguardo agli aspetti cibernetici e alla protezione delle infrastrutture critiche, considerando sia le intrusioni informatiche che l’impiego di UAV ostili da parte di attori regionali, in particolare gli Houthi. L’analisi intende valutare le modalità attraverso cui minacce digitali e attacchi tramite droni possono compromettere reti e sistemi strategici, esaminando al contempo le contromisure istituzionali e tecnologiche adottate per mitigare tali rischi. In tal modo, lo studio mira a offrire una comprensione integrata delle implicazioni operative, tecnologiche e strategiche della cyberwarnel contesto della sicurezza nazionale saudita.
Minacce Invisibili e le Nuove Frontiere della Sicurezza
Negli ultimi dieci anni, l’Arabia Saudita è emersa come uno dei principali obiettivi globali di attacchi cibernetici, con conseguenze significative sulle infrastrutture critiche, sul settore energetico e sulle reti di comando e controllo (Aljazeera, 2019). Un caso emblematico è rappresentato dal cyberattacco iraniano ad Aramco, avvenuto nell’agosto 2012, che ha dimostrato la capacità degli hacker iraniani di interrompere le attività principali di una compagnia globale. L’attacco ha reso inutilizzabili decine di migliaia di computer, paralizzando le operazioni del principale produttore dei più grandi giacimenti petroliferi del mondo e richiedendo cinque mesi di riparazioni, con costi finanziari rilevanti (Buchanan, 2020).
Negli anni successivi, l’Iran ha sviluppato una strategia cibernetica sempre più audace, caratterizzata da una scelta di bersagli provocatoria e da un progressivo ampliamento del suo raggio d’azione a livello geopolitico (Dilipraj, 2019). Per perseguire questi obiettivi, Teheran impiega quattro modalità principali: campagne di spionaggio, operazioni di influenza (Information Operations, IO), attacchi dirompenti o distruttivi finalizzati a danneggiare l’economia e le infrastrutture critiche, e attacchi combinati che integrano le tre tipologie precedenti (Christello, 2024). Questo approccio strategico evidenzia come la cyberwar iraniana non sia limitata a singoli episodi, ma costituisca un fenomeno sistemico, con implicazioni dirette per la sicurezza nazionale saudita.
Le tecniche di compromissione dei velivoli a pilotaggio remoto si articolano in quattro tipologie distinte, spaziando dagli attacchi man-in-the-middle (MITM) fino al jamming e allo spoofing GPS. Ciascuna categoria presenta effetti operativi specifici e implicazioni strategiche differenti, e proprio l’interazione tra vulnerabilità tecnologiche e conseguenze politiche ne accentua la rilevanza e la gravità (Hijji, 2022).
La minaccia derivante da attacchi man-in-the-middle (MITM) consente non solo di assumere il controllo operativo dell’UAV, ma anche di intercettare e manipolare comandi e telemetria, esponendo informazioni militari sensibili e minando la fiducia nelle piattaforme tecnologiche. In pratica, l’indirizzo dell’UAV può essere raggiunto tramite una rete wireless, trasmettendo un pacchetto con una conferma di ricezione apparentemente proveniente dall’UAV stesso, consentendo così di stabilire un punto di accesso per la manipolazione e il monitoraggio delle comunicazioni (Shafik, Matinkhah, Shokoor, 2023).
Gli attacchi DoS o di de-authentication mirano a interrompere la comunicazione tra un drone e la sua stazione di controllo. Essi operano sovraccaricando la connessione o le risorse del drone, impedendone il corretto funzionamento. In tali circostanze, il velivolo può fermarsi o precipitare, evidenziando la vulnerabilità del sistema e generando conseguenze sia psicologiche sia politiche (Gudla, Shohel Rana, Sung, 2018). In alcuni casi, l’attaccante può inoltre inviare comandi manipolati o sfruttare vulnerabilità del software, assumendo il pieno controllo del drone e trasformando un semplice malfunzionamento in un dirottamento completo.
Diversamente, gli attacchi di jamming prendono di mira la comunicazione tra un UAV e la stazione di controllo a terra, rendendo i due enti apparentemente disconnessi. In particolare, come sottolineato da una ricerca dell’Institute of Electrical and Electronics Engineers (IEEE), va evidenziato il rischio rappresentato dal jamming GPS: oscurando il segnale di navigazione, esso non solo paralizza temporaneamente missioni militari e civili, ma ne amplifica anche le conseguenze operative e strategiche (Akbarzadeh, 2019).
Infine, vi è lo spoofing del Global Positioning System (GPS). In questo tipo di attacco, segnali falsificati vengono generati da attori ostili e inviati all’UAV. Il velivolo interpreta tali segnali come autentici, modificando l’esecuzione della missione in base al tipo di inganno. In molti casi, l’attacco induce l’UAV a considerare la posizione falsificata come reale, consentendo agli aggressori di dirottarne il percorso di volo e, in alcuni casi, di sottrarlo completamente (Cosar, 2022).
Parallelamente, gli Houthi hanno sviluppato UAV sempre più sofisticati e armati, come i Qasef-1, utilizzati contro obiettivi strategici in Arabia Saudita e nella regione circostante. Diversi modelli, in particolare quelli della famiglia Qasef, mostrano forti somiglianze con il drone iraniano Ababil-T, suggerendo origini comuni o un supporto tecnico diretto da parte dell’Iran (Hambling, 2021).
Tra il 2015 e il 2 aprile 2022, secondo i dati dell’Armed Conflict Location and Event Data (ACLED), gli Houthi hanno condotto quasi 1.000 attacchi con razzi e missili e oltre 350 attacchi con droni. A partire dal 2018 si è osservato un salto qualitativo nella portata e nella precisione dei sistemi impiegati, con obiettivi di alto valore strategico raggiunti fino a 1.200 km di distanza, come gli aeroporti di Dubai e Riyadh, grazie a UAV a lungo raggio come il Samad-3. Le capacità di questi droni sono state confermate da un rapporto delle Nazioni Unite del 2019: apertura alare di 4,5 metri, motori di produzione internazionale, capacità di ricognizione e attacco con testate esplosive da circa 18 kg, velocità comprese tra 200 e 250 km/h e gittata fino a 1.500 km. Modelli più avanzati, come il Samad-4, hanno introdotto capacità di sgancio e riutilizzo, ampliando ulteriormente la portata e l’imprevedibilità delle minacce, e complicando la protezione delle infrastrutture critiche(Rassler, 2024).
Le evidenze indicano un progressivo sostegno iraniano nell’espansione della gittata dei sistemi Houthi. Un rapporto della Defense Intelligence Agency (DIA) documenta le capacità degli UAV e dei missili disponibili: tra gli UAV principali figurano lo Shahed 131 (Waid-1) con 900 km di gittata, il Samad con 1.800 km e lo Shahed 136 (Waid-2) fino a 2.500 km. Per quanto riguarda i missili, il rapporto identifica otto tipologie, tra cui tre a gittata estesa: il balisticoQiam/Rezvan(Burkan-3) con 1.200 km, lo Shahab-3 (Toofan) con 1.950 km e il missile da crociera Progetto 351/Paveh(Quds-4) fino a 2.000 km (Rassler, 2024).
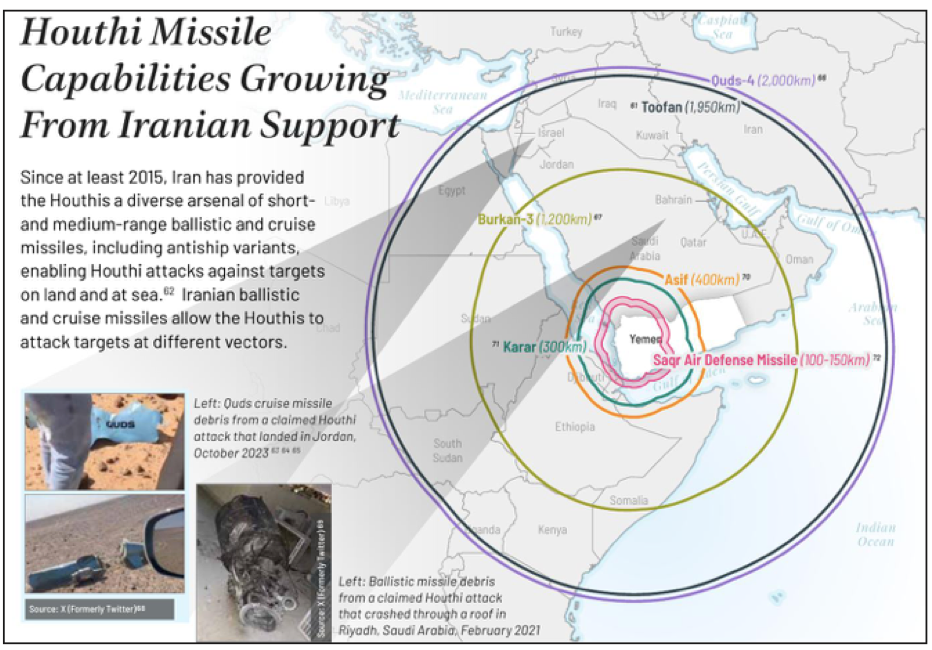
Figura 1: Cattura dello schermo del grafico Defense Intelligence Agency DIA – Stime della gittata dei missili Houthi - https://www.dia.mil/Military-Power-Publications
In prospettiva, l’Iran e i gruppi a esso affiliati continueranno prevedibilmente a colpire infrastrutture critiche saudite —dagli impianti petroliferi alle reti elettriche, fino ai sistemi di desalinizzazione e Supervisory Control And Data Acquisition (SCADA). Integrando la dimensione cyber con le azioni convenzionali e asimmetriche degli Houthi, Teheran è in grado di minacciare simultaneamente più settori strategici, secondo una logica di guerra ibrida «hybrid warfare» che combina strumenti militari, irregolari e digitali (Faraji, 2024). Una strategia che non mira soltanto a danneggiare operativamente, ma anche a destabilizzare l’economia saudita, esercitare pressione diplomatica e sfruttare l’ambiguitàdell’attribuzione, configurandosi come una minaccia multidimensionale e particolarmente insidiosa (Rigoni,2025).
Per contrastare questa minaccia, l’Arabia Saudita ha sviluppato una strategia basata su due direttrici: una cyber-intelligence preventiva, volta a individuare tempestivamente intrusioni e gruppi ostili, e l’integrazione tra cyber-defenseed electronic warfare, per proteggere lo spettro elettromagnetico e garantire continuità operativa. In questo quadro, il concetto di «superiorità invisibile militare» (Clark, 2019) — fondato sulla sinergia tra capacità cyber ed elettroniche avanzate — emerge come fattore cruciale per rafforzare la deterrenza, difendere le infrastrutture critiche e consolidare la stabilità nazionale.
Cyber Defense e UAV: la Strategia Preventiva dell’Arabia Saudita per Proteggere le Infrastrutture Critiche
Negli ultimi anni, l’Arabia Saudita ha elaborato una strategia integrata di cyber intelligence preventiva, finalizzata alla protezione delle infrastrutture critiche e dei sistemi UAV contro minacce cibernetiche e attacchi ostili. Tale strategia si inserisce nel più ampio quadro della Vision 2030, il cui obiettivo è trasformare il Regno da economia petrolifera a hub tecnologico basato sulla conoscenza, promuovendo innovazione, sicurezza digitale e attrazione di investimenti internazionali. Per Riad, ciò comporta la necessità di sviluppare una strategia a lungo termine capace di integrare coerentemente risorse convenzionali e cibernetiche, rafforzando le capacità interne e riducendo la dipendenza tecnologica dall’estero (Akbarzadeh).
Sul piano operativo, la National Cybersecurity Authority (NCA), istituita nel 2017, assume un ruolo centrale nel coordinamento delle attività strategiche in materia di sicurezza informatica. Essa promuove lo sviluppo di competenze nazionali e incentiva partenariati pubblico-privati, con l’obiettivo di ridurre la dipendenza da tecnologie estere e rafforzare l’autonomia digitale del Paese. In termini economici, nel 2024 la spesa nazionale in cybersicurezza ha raggiunto 15,2 miliardi di riyal sauditi (circa 4,1 miliardi di dollari), con il 68% proveniente dal settore privato e il 32% dal settore pubblico, a conferma dell’importanza strategica attribuita alla difesa cibernetica (NCA,2025).
A supporto delle attività operative, la NCA ha sviluppato Haseen, la piattaforma nazionale per i servizi di cybersecurity, che consente la gestione sicura delle informazioni, l’autenticazione e la verifica di e-mail, file e link, il monitoraggio delle vulnerabilità e la valutazione sistematica della resilienza degli enti pubblici e privati. Tuttavia, per affrontare in maniera più completa le sfide della cybersecurity preventiva, il Regno dovrebbe evolvere da strumenti operativi come Haseen verso un framework strategico integrato, in grado di coordinare le principali tattiche e gli strumenti necessari per gestire le minacce emergenti in diversi settori critici (Zafar, Khan, 2024).
Il quadro strategico saudita può essere ricondotto a tre direttrici fondamentali volte alla prevenzione: la promozione di programmi di educazione e consapevolezza, l’adozione di strumenti basati sull’intelligenza artificiale (AI) e la revisione delle politiche di cyber intelligence. A complemento di tali iniziative strategiche, il Regno ha istituito il Saudi CERT, con il compito di diffondere regolarmente alert relativi alle minacce cibernetiche e di promuovere campagne educative volte a sensibilizzare cittadini e professionisti (Al-Zahrani, Al-Salloum, 2025). Una formazione mirata ed efficace in cybersecurity si mostra essenziale per preparare gli operatori a gestire scenari reali di rischio, aumentare la consapevolezza delle minacce informatiche e definire contromisure adeguate.
Oltre agli strumenti operativi e alla formazione degli operatori, un ruolo chiave nella strategia digitale del Regno è svolto dalle istituzioni dedicate alla gestione dei dati e all’intelligenza artificiale (Olech, 2021). Alla Saudi Data and Artificial Intelligence Authority (SDAIA) fanno capo il National Center for Artificial Intelligence e la Saudi Data and AI Commission, con l’obiettivo di rafforzare le capacità digitali e promuovere uno sviluppo basato sull’innovazione tecnologica. In questo contesto, sistemi SIEM, filtri antispam, soluzioni di autenticazione sicura e strumenti predittivi per la prevenzione degli incidenti informatici sono già integrati nelle piattaforme di cybersecurity, consentendo l’analisi dei comportamenti dei malware sulla base di dati storici (Chen, 2023).
Un ambito in cui risulta particolarmente evidente la necessità di risposte rapide e automatizzate è quello dei veicoli aerei senza equipaggio (UAV). In questo contesto, l’impiego dell’intelligenza artificiale consente il rilevamento immediato delle minacce, l’analisi sistematica degli attacchi precedenti e l’attuazione di contromisure automatizzate, garantendo una protezione efficace delle reti e delle infrastrutture critiche (Sarker, 2024). Tra gli sviluppi più significativi dell’applicazione dell’AI alla difesa nazionale vi è la realizzazione di modelli avanzati in grado di distinguere con elevata precisione gli UAV da altri oggetti, inclusi gli uccelli, anche in condizioni ambientali complesse (Alzboon, 2024). L’integrazione di algoritmi di machine learning, mirati al riconoscimento di pattern complessi e all’analisi delle dinamiche di volo, aumenta l’affidabilità complessiva dei sistemi di sorveglianza. Inoltre, l’elaborazione in tempo reale dei dati riduce sensibilmente l’incidenza di falsi positivi e negativi, ottimizzando l’impiego delle risorse difensive e rafforzando la capacità di risposta a minacce concrete (Semenyuk, 2025).
In ultima analisi, il ruolo della Cyber Threat Intelligence (CTI) sta assumendo un’importanza crescente, soprattutto in considerazione dell’emergere di minacce informatiche sempre più organizzate e sofisticate. La CTI rappresenta la conoscenza e la comprensione delle minacce, reali o percepite, che guida il processo decisionale in materia di sicurezza all’interno delle organizzazioni (Berndt e Ophoff, 2020). In questo contesto, l’architettura di difesa saudita dovrebbe basarsi sulla revisione delle politiche di cyber intelligence e sull’impiego sistematico della CTI. La sua adozione consentirebbe al Regno e alle organizzazioni di trasformare radicalmente le pratiche di cybersecurity, evolvendo da approcci tradizionalmente «reattivi e non direzionati» verso strategie «proattive, anticipatorie e dinamiche» (Ettinger et al., 2019; Shin e Lowry, 2020, p. 6).
In un contesto bellico in continua evoluzione, l’impiego della cyber intelligence proattiva (Cyber INT) – distinta dalla semplice raccolta di informazioni tecniche sulle minacce – permetterebbe di comprendere il contesto operativo, tattico e strategico, valutando attori, capacità e motivazioni. Integrata nei processi decisionali, la Cyber INT consentirebbe di anticipare attacchi, prevedere scenari emergenti e implementare strategie preventive a tutela delle infrastrutture critiche, quali impianti petroliferi, reti elettriche, sistemi di desalinizzazione e nodi logistici strategici (Bonfanti, 2018).
Cyber Controllo e Dominio Elettronico: La Nuova Frontiera della Sicurezza Saudita
La guerra elettronica (EW) rappresenta uno dei pilastri operativi della modernizzazione della difesa saudita, integrandosi pienamente con le strategie di cybersecurity. L’accesso a sistemi avanzati consente al Paese non solo di proteggere le infrastrutture critiche, ma anche di condurre operazioni offensive, consolidando così le capacità della difesa nazionale attraverso aggiornamenti tecnologici continui e una risposta efficace alle sfide di sicurezza regionali (Zsolt Haig, 2023).
Dal punto di vista tecnico, la guerra elettronica comprende «l’insieme delle azioni militari che sfruttano energia elettromagnetica o energia diretta per dominare lo spettro e compromettere le capacità avversarie» (Alshammary, 2024). Essa si articola in tre aree principali: attacco elettronico (Electronic Attack, EA), protezione elettronica (Electronic Protection, EP) e supporto elettronico (Electronic Support, ES).
In primo luogo, l’attacco elettronico comprende le contromisure offensive analizzate precedentemente, ossia azioni volte a disturbare, ingannare o neutralizzare i sistemi nemici, come jamming, spoofing o disturbo dei radar avversari. In secondo luogo, la protezione elettronica riguarda le contro-contromisure difensive, che tutelano le capacità proprie dalle azioni nemiche mediante strumenti quali crittografia, schermature, ricevitori di allarme, ripristino radar ed esche. Infine, il supporto elettronico consiste nella ricerca e intercettazione dei segnali per produrre intelligence, guidare le operazioni e supportare sia le azioni offensive sia quelle difensive (Aaron Y., 2025).
Le contromisure e le contro-contromisure trovano applicazione soprattutto nei sistemi UAV, dove le vulnerabilitàoperative rappresentano leve concrete per la difesa elettronica saudita. In questo contesto, la guerra elettronica traduce le minacce individuate in linee operative di contrasto, includendo capacità offensive avanzate come i sistemi a energia diretta (Directed Energy Weapons) e adottando tecniche e strumenti volti a garantire resilienza e continuità operativa anche in presenza di interferenze nemiche. Tuttavia, la strategia saudita presenta alcune vulnerabilità, tra cui una parziale dipendenza da forniture estere che può limitarne l’efficacia e la sostenibilità nel lungo periodo.
Per comprendere più nel dettaglio le capacità offensive integrate nella strategia saudita, è utile esaminare le armi a energia diretta, in particolare i sistemi laser e a microonde ad alta potenza. Nello specifico, le High‑Power Microwaves (HPM)impiegano fasci elettromagnetici direzionati che, operando alla velocità della luce, consentono operazioni immediate e di elevata precisione; i High‑Energy Lasers (HEL), invece, trasferiscono energia termica tramite fotoni concentrati per riscaldare, indebolire e infine distruggere o compromettere missili e velivoli a pilotaggio remoto (Coffey,2014). Questi sistemi permettono di intercettare e neutralizzare missili, velivoli a pilotaggio remoto e componenti elettronici ostili, garantendo al contempo una significativa riduzione dei danni collaterali e un’elevata efficienza operativa (GAO, 2023).
A complemento delle capacità offensive avanzate, è fondamentale considerare le principali vulnerabilità degli UAV e le strategie chiave per garantirne la resilienza operativa. Le tecniche FHSS (Frequency Hopping Spread Spectrum) e DSSS (Direct Sequence Spread Spectrum) sono impiegate per contrastare i tentativi di jamming, sebbene la loro efficacia diminuisca con l’aumentare del numero di UAV operativi (Lucintel, 2025).
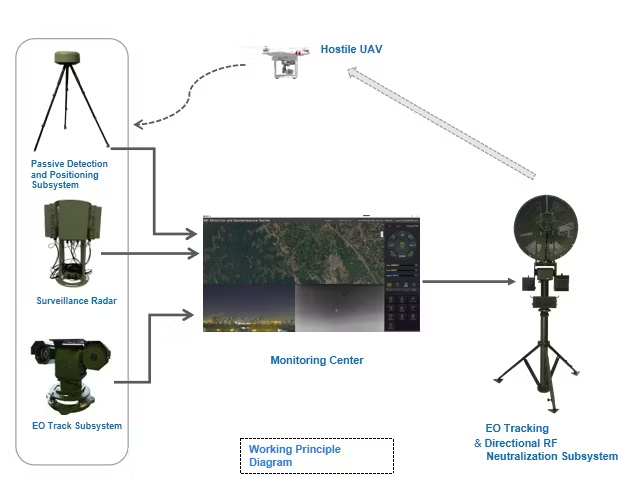
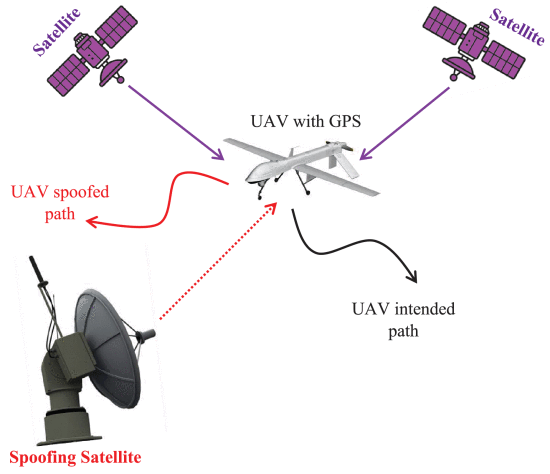
Parallelamente, la Node Authentication salvaguarda i sistemi da attacchi Wi-Fi, spoofing GPS e compromissioni dei sistemi di dispaccio. Pur essendo relativamente semplice da implementare, la sua efficacia dipende dalla complessità delle credenziali impiegate. Inoltre, la crittografia tutela dati e comunicazioni da attacchi ADS-B, intercettazioni e man-in-the-middle, costituendo un ulteriore livello di protezione, sebbene richieda risorse di calcolo considerevoli, spesso limitate sui droni di dimensioni ridotte (Alshammary, 2025).
Figura 2.Global defense agency Figura 3.Institute of Electrical and Electronics Engineers
In sintesi, l’Arabia Saudita sta assicurando un’elevata interconnessione e continuità operativa anche in contesti elettronici ostili, rafforzando così la propria capacità di comando e controllo nelle aree di conflitto. Contestualmente, il Regno persegue una politica volta al consolidamento delle capacità interne nel dominio della guerra elettronica, orientata allo sviluppo di fonti locali di approvvigionamento e alla progressiva riduzione della dipendenza da tecnologie e fornitori esterni. Tale processo si configura come una transizione strutturale che trova attuazione nel rafforzamento di entitàindustriali di rilevanza strategica, quali la Saudi Arabian Military Industries (SAMI) e TAZUN, le quali rappresentano i pilastri fondamentali dell’ecosistema difensivo saudita (Shahbazov, 2024).
Tali aziende intrattengono partenariati istituzionali e industriali con attori di rilievo internazionale, tra cui Boeing e Lockheed Martin, i quali contribuiscono al trasferimento di know-how e al rafforzamento dell’autonomia tecnologica nazionale. Tuttavia, questa autonomia resta parziale e condizionata: dietro la retorica dell’indipendenza tecnologica saudita si cela una fitta rete di interdipendenze strategiche che continua a legare il Regno ai tradizionali fornitori occidentali (Alam, 2021).
Finora, l’Arabia Saudita ha perseguito un delicato equilibrio geopolitico tra la cooperazione con gli Stati Uniti e la collaborazione con la Cina nei settori delle nuove tecnologie e dell’intelligenza artificiale. Si tratta di un equilibrio tanto ambizioso quanto fragile, poiché la crescente competizione sistemica tra Washington e Pechino rischia di trasformare Riyadh da attore strategico autonomo a semplice terreno di contesa tecnologica. La sfida per il Regno appare dunque evidente: preservare l’accesso alle innovazioni emergenti senza compromettere le storiche alleanze su cui si fonda la propria architettura di sicurezza (Ardemagni, 2024).
Eppure, dietro la facciata della modernizzazione, persiste un’ambiguità strutturale. Il Regno continua a diversificare le proprie fonti di approvvigionamento militare nel tentativo di ridurre la dipendenza dalle potenze occidentali, senza tuttavia oltrepassare i limiti strategici imposti dall’esigenza di preservare l’alleanza con gli Stati Uniti. Si tratta di una strategia che, più che esprimere una piena sovranità decisionale, si configura come un raffinato esercizio di equilibrismo geopolitico, destinato, prima o poi, a richiedere un costo politico.
Cyber Diplomacy: Il Nuovo Orizzonte Strategico di Riyadh
In sintesi, l’Arabia Saudita si trova oggi al crocevia tra la tradizione della dipendenza strategica dagli Stati Uniti e la ricerca di un’autonomia proattiva nel contesto geopolitico e tecnologico globale. Se Clausewitz osservasse le dinamiche saudite contemporanee, potrebbe concludere che il Regno ha trasformato la guerra — in questo caso estesa al cyberspazio — da semplice strumento della politica a un’estensione della propria capacità di influenza economica, diplomatica e tecnologica.
Il cyberspazio non è solo un nuovo teatro operativo: è la leva attraverso cui Riyadh cerca di ridefinire la propria sovranitàstrategica, integrando deterrenza militare, soft power diplomatico e innovazione tecnologica in un unico approccio coerente. La gestione simultanea della sicurezza interna ed esterna, la cyber-intelligence e la diplomazia digitale rappresentano un esperimento senza precedenti di trasformazione strutturale, in cui le risorse tradizionali — petrolio, alleanze occidentali e prestigio regionale — vengono ricalibrate per sostenere una strategia di proiezione globale (Alasmari, 2021).
A livello regionale, il Regno combina proiezione di potere convenzionale, leadership nel Consiglio di Cooperazione del Golfo GCC e gestione diplomatica cauta «riyals-politik» per bilanciare sicurezza interna, influenza nel Golfo e rilevanza globale. Riyadh si avvale di protettori esterni, sicurezza collettiva, arsenali militari e strumenti di prestigio per consolidare la propria posizione predominante nella penisola arabica, preservando al contempo una significativa autonomia negoziale. La politica estera saudita si configura oggi come multilivello: bilancia la dipendenza strategica dagli Stati Uniti con sforzi volti a incrementare l’autonomia, affronta la competizione regionale con l’Iran pur perseguendo la leadership nel Golfo, e integra la proiezione militare convenzionale con l’impiego innovativo del cyberspazio come leva di potere strategico (Non
neman, 2006).
Gli investimenti in tecnologie emergenti, cybersecurity e intelligenza artificiale non sono solo strumenti economici, ma mezzi diretti per rafforzare la posizione geopolitica del Regno, permettendogli di ridurre la vulnerabilità storica legata alla dipendenza dal petrolio e di ottenere maggiore influenza nelle dinamiche regionali.
Il risultato è una politica estera saudita che sfida le categorizzazioni tradizionali: né completamente difensiva népuramente offensiva, essa si muove in un equilibrio precario tra dipendenza e autonomia, tra alleanza e competizione. La direzione geopolitica emerge con chiarezza: mentre il Regno continua a garantire la propria sicurezza attraverso l’alleanza con gli Stati Uniti, sta parallelamente sviluppando nuovi strumenti di potere, trasformando il cyberspazio in un dominio di sovranità e influenza. In tale contesto, la competizione internazionale non si esprime più soltanto nei conflitti convenzionali, ma nella capacità di controllare informazioni, reti e infrastrutture digitali, divenute oggi il terreno primario del confronto strategico globale.
In ultima analisi, l’Arabia Saudita sembra incarnare una rivisitazione contemporanea della lezione clauswitziana: se la politica resta la genesi della guerra, quest’ultima, pur mantenendo la funzione di strumento politico come già evidenziato da Clausewitz, nel XXI secolo si estende a nuovi domini — cibernetico, spaziale e informativo — attraverso i quali è possibile esercitare influenza e controllo sul potere internazionale in modi non convenzionali. (Cornish, 2010).
Contenuto dell’informazione
- Confermata: Confermato da altre fonti indipendenti; logico in sé; coerente con altre informazioni sull’argomento.
- Presumibilmente vera: Non confermato; logico in sé; consistente con altre informazioni sull’argomento.
- Forse vera: Non confermato; ragionevolmente logico in sé; concorda con alcune altre informazioni sull’argomento.
- Incerta: Non confermato; possibile ma non logico in sé; non ci sono altre informazioni sull’argomento.
- Improbabile: Non confermato; non logico in sé; contraddetto da altre informazioni sul soggetto.
- Non giudicabile: Non esiste alcuna base per valutare la validità dell’informazione.
Affidabilità della fonte
- Affidabile : Nessun dubbio di autenticità, affidabilità o competenza; ha una storia di completa affidabilità.
- Normalmente affidabile : Piccoli dubbi di autenticità, affidabilità o competenza; tuttavia ha una storia di informazioni valide nella maggior parte dei casi.
- Abbastanza affidabile : Dubbio di autenticità, affidabilità o competenza; tuttavia, in passato ha fornito informazioni valide.
- Normalmente non affidabile : Dubbio significativo sull’autenticità, affidabilità o competenza; tuttavia in passato ha fornito informazioni valide.
- Inaffidabile : Mancanza di autenticità, affidabilità e competenza; storia di informazioni non valide.
- Non giudicabile : Non esiste alcuna base per valutare l’affidabilità della fonte.
Bibliografia
Ahmad, Nisar, e Shahzad Ali Khan. Crucial Elements in the Development of Cyber Security Strategies in Saudi Arabia. Journal of Accounting, Business and Management (JABM) vol. 3, no. 1 Special Issue, 2024, 76-83. (A-2)
Alfaraj, bAymen. IBM and Lenovo Expand Strategic Technology Partnership in the Kingdom of Saudi Arabia.International Business Machines Corporation, 2025.(A-1)
Alasmari, Ali. Key role of diplomacy in promoting international cybersecurity: A case study of Kingdom of Saudi Arabia. Marymount University, 2021.(A-1)
Alharbi, Fatemah. Twelve Years of Cyber Resilience: Analyzing Cyberattacks in Saudi Arabia (2012-2024). Computer Science Department, Taibah University, Yanbu, Al-Madinah Province 46522, Saudi Arabia, 2025.(A-2)
Alshammary, Abdullah. Development of a Mobile Electronic Warfare System. King Abdulaziz City for Science and Technology, 2025.(A-2)
Al-Zahrani, Azizah Abdullah, and Othman Ibrahim Al-Salloum. Success Factors in Achieving Excellence in Cybersecurity (A Case Study of the Kingdom of Saudi Arabia). International Journal of Research and Studies Publishing 6.68, 2025, 59-87.(A-1)
Akbarzadeh, Aida, Pankaj Pandey, and Sokratis Katsikas. Cyber-physical interdependencies in power plant systems: a review of cyber security risks. IEEE Conference on Information and Communication Technology, IEEE, 2019.(A-1)
Ardemagni, Eleonora. Arabia Saudita – EAU: sul fronte AI meglio scegliere gli USA. ISPI Istituto per gli Studi di Politica Internazionale, 2024.(A-1)
Bonfanti, Matteo E. Cyber Intelligence: in pursuit of a better understanding for an emerging practice. Cyber, Intelligence, and Security 2.1, 2018, 105-121.(A-1)
Clark, Bryan, Whitney McNamara, and Timothy Walton. Winning the invisible war. The Center for Strategic and Budgetary Assessments: Washington, DC, USA, 2019, 1-64.(A-1)
Cosar, Mustafa. Cyber attacks on unmanned aerial vehicles and cyber security measures. The Eurasia Proceedings of Science Technology Engineering and Mathematics 21, 2022, 258-265.(A-2)
Cornish, P., Livingstone, D., Clemente, D., & Yorke, C. On cyber warfare. London: Chatham House, 2010, 21-22.(B-1)
Defense Intelligence Agency DIA. Iran: Enabling Houthi Attacks Across the Middle East. February 2024.https://www.dia.mil/Portals/110/Documents/News/Military_Power_Publications/Iran_Houthi_Final2.pdf (A-1)
Flowers, Angelyn, e Sherali Zeadally. Cyberwar: The What, When, Why, and How. IEEE Technology and Society Magazine 33, no. 3, 2014, 14-21.(B-1)
GAO. Science & Tech Spotlight: directed energy weapons. GAO Science, Technology Assessment, and Analytics, 2023.https://www.gao.gov/assets/830/825926.pdf (A-2)
Gori, Umberto, and Luigi Sergio Germani, eds. Information warfare. FrancoAngeli, 2012, Vol. 31.(A-1)
Hambling, David. Houthis Step Up Long-Range Drone Attacks on Saudi Oil Facilities, 2021.(A-2)
Haig, Zsolt. Electronic warfare in cyberspace. Security and Defence Quarterly, 2015, 22-35.(A-2)
HIJJI, Mohammad. Using artificial intelligence to protect, detect and mitigate oil and gas sectors of KSA from drones and missiles assaults. 2nd International Conference on Computing and Information Technology (ICCIT). IEEE, 2022, 335-339.(A-1)
Kaplan, Robert D. The Revenge of Geography: What the Map Tells Us About Coming Conflicts and the Battle Against Fate. Random House, 2012, 2018.(A-1)
Khalife, S. Saudi Arabia and the Emirates Involvement in Yemen War: A Comparative Analysis. 2020.(B-1)
Lewis, James Andrew. Cyber Attacks, Real or Imagined, and Cyber War Commentary. CSIS Center for Strategic and International Studies, July 11, 2011. https://www.csis.org/analysis/... della guerra elettronica in Arabia Saudita. 2025. https://www.lucintel.com/electronic-warfare-market-in-saudi-arabia.aspx (B-1)
Martino, Luigi. La quinta dimensione della conflittualità. La rilevanza strategica del cyberspace e i rischi di guerra cibernetica.Centro di Studi Strategici, Internazionali e Imprenditoriali CSSII, febbraio 2014. (A-1)
National Cybersecurity Authority. National Cybersecurity Strategy. December 2020.https://www.nca.gov.sa/nationa... Cybersecurity Authority. NCA Report on Key Economic Indicators in the Cybersecurity Sector of 2024. https://nca.gov.sa/en/studies-and-reports/reports/report/ (A-1)
Nonneman, G. Determinants and Patterns of Saudi Foreign Policy: Omni Balancing and Relative Autonomy in Multiple Environments. 2006. (A-1)
Olech, Aleksander, and K. Siekierka. Cybersecurity in Saudi Arabia. Retrieved July 14, 2021, 2022.(A-2)
Raine, J. Middle East Faces Cyber Security Threat. IISS The International Institute for Strategic Studies, 2017. https://www.iiss.org/online-analysis/online-analysis/2017/12/middle-east-cyber-threat/(A-1)
Rassler, Don. "Going the Distance: The Emergence of Long-Range Stand-Off Terrorism." CTC Sentinel 17.2 (2024): 1-10.(A-1)
Rigoni, Andrea e Durazzano Vittoria. Da attacchi cyber a “boots on the ground”? (ISPI) Istituto per gli Studi di Politica Internazionale, 2022. https://www.ispionline.it/it/pubblicazione/da-attacchi-cyber-boots-ground-34712 (A-1)
Sarker, I.H. AI for Critical Infrastructure Protection and Resilience. In: AI-Driven Cybersecurity and Threat Intelligence. Springer, Cham, 2024, 1-10.(A-2)
Semenyuk, V., Kurmashev, I., Lupidi, A., Alyoshin, D., Kurmasheva, L., & Cantelli-Forti, A. Advances in UAV detection: Integrating multi-sensor systems and AI for enhanced accuracy and efficiency. International Journal of Critical Infrastructure Protection, 100744, 2025.(A-2)
Shires, James. Hack-and-leak operations: intrusion and influence in the Gulf.Journal of Cyber Policy 4.2, 2019, 235-256.(B-1)
Taddei, Niccolò. Cyberwar, lo strumento bellico del futuro? Il caso russo-georgiano. CCSSII Centro Interdipartimentale di Studi Strategici, Internazionali e Imprenditoriali, Firenze, 2015.(A-1)
Waseem, Muhammad. The Yemen Houthi-Saudi Conflict: Iran’s Strategic Influence and the Impact of Disruptive Technologies. Social Science Review Archives 3.2, 2025, 2049-2061.(A-1)