
La cyberwarfare contro l'Ucraina: prospettive di sviluppo dell'odierna crisi russa-ucraina
A cura di: Alessandra Fiorani - Head Researcher Area Difesa & Sicurezza, Mondo Internazionale G.E.O.
Abstract
Ad oggi, le capacità della Federazione Russia nel cyberspazio sono molto avanzate.
Gli scopi dell’attività russa nel cyberspazio sono essenzialmente l’acquisizione di vantaggi e obiettivi di carattere geopolitico. Le sue strategie sono maggiormente a carattere offensivo, volte a perpetrare attività di influenza. La Russia, rispetto all’uso difensivo che le Potenze occidentali fanno dello strumento cibernetico, appare più interessata ad obiettivi di carattere diplomatico e militare che gli assicurano vantaggi geopolitici e un ruolo di influenza nello scacchiere internazionale. In particolare, dal 2007 in poi Mosca ha iniziato ad esprimere il potenziale offensivo del suo strumento cibernetico tramite una serie di frequenti e pervasivi attacchi.
Nel mirino della Federazione è rientrata, più volte, anche l’Ucraina. Alla luce degli avvenimenti storici del 2014 nel Donbass, Kiev è diventato il bersaglio preferito degli hacker russi, che hanno attuato un lungo attacco perpetrato nel tempo. Già nel 2000 la Federazione Russa non escludeva che i progressi tecnologici nel campo dell’informatica e dell’automazione potessero essere un grande strumento da impiegare per la difesa della propria Nazione e che l’elemento cibernetico potesse essere impiegato ed integrato anche nei tradizionali domini di guerra.
A conferma di ciò, arrivarono gli attacchi del 2015 e 2016 ai danni di Kiev, che si manifestarono in concomitanza con i momenti tensione più alti nella regione della Crimea: durante le fasi di dispiegamento delle armate russe al confine. Attraverso questa campagna informatica, la Russia è stata in grado di compromettere in modo silenzioso e persistente la capacità comunicativa e operativa ucraina.
Questo richiamo storico ci torna utile oggi, a seguito dell’attacco informatico del 13 gennaio che ha manomesso e bloccato i principali siti ministeriali e istituzionali ucraini.
Tale analisi si pone lo scopo di indagare, basandosi sullo studio dell’evoluzione delle principali dottrine russe in materia, le finalità che si celano dietro il più recente incidente informatico; e di evidenziare eventuali similitudini e tratti ricorrenti nel modus operandi russo di impiego della guerra ibrida.
1. La posizione della Federazione Russa nello spazio cibernetico
Il modo di concepire lo spazio cibernetico non è lo stesso per tutti i suoi attori. I soggetti statali o non statali che vi operano possono elaborare visioni e strategie diverse per interagire in questo spazio virtuale. In particolare, e con specifico riferimento agli attori statali autoritari quali la Federazione Russa e la Repubblica Popolare Cinese, questi Paesi differiscono dall’approccio occidentale al cyberspazio per il modo in cui integrano il cyber con gli altri domini di guerra, il modo in cui calcolano il rischio e l'escalation nel cyberspazio e le strategie che usano per raggiungere i loro obiettivi. (Connel, Vogler, 2017)
1.1 Introduzione storica, uso militare del cyber e strategia nazionale
Ad oggi, le capacità della Federazione Russia nel cyberspazio sono molto avanzate.
Gli scopi dell’attività russa nel cyberspazio sono essenzialmente l’acquisizione di vantaggi e obiettivi di carattere geopolitico. Le sue strategie sono maggiormente- ma non esclusivamente, tenendo conto delle esigenze di difesa- a carattere offensivo, volte a perpetrare attività di influenza. È possibile considerare tali azioni invasive utilizzando i termini “sharp power”[1] e “smart power”[2]. Il primo è definito il potere di proiezione che hanno le potenze autoritarie di oggi, in particolare la Russia e la Cina che sono solite utilizzarlo al fine di limitare la libera espressione, diffondere la disinformazione e distorcere l'ambiente politico all'interno delle democrazie occidentali. Con smart power, invece, si intende il potere cibernetico esercitato nei confronti di altri Paesi al fine di affermare la propria politica estera evitando di impiegare l’uso della forza bellica, ma ricorrendo a strumenti non convenzionali; quali, in sostanza, gli attacchi cibernetici.
La Russia, rispetto all’uso difensivo che le Potenze occidentali fanno dello strumento cibernetico, appare più interessata ad obiettivi di carattere diplomatico e militare che gli assicurano vantaggi geopolitici e un ruolo di influenza verso l’opinione pubblica, soprattutto nel quadrante europeo; mentre rispetto all’uso cinese del cyber, quest’ultimo Paese ha una proiezione egualmente aggressiva ma orientata su segreti industriali ed economici.
È bene ricordare, tramite alcuni riferimenti esplicativi, che la Russia dal 2007 in poi ha iniziato ad esprimere il potenziale offensivo del suo strumento cibernetico, mettendo in atto grandi attacchi informatici quali:
- - L’attacco DDOs contro l’Estonia nel 2007;
- - L’attacco russo alla Georgia, nel 2008, utilizzando lo strumento cyber prima di un’azione di guerra convenzionale e inglobando il dominio cibernetico con gli altri tradizionali;
- - Le continue intrusioni ai danni degli Stati Uniti d’America che, in particolare, dal 2012 in poi sono diventati un continuo obiettivo dell’intelligence russa;
- - Il colpo inferto all’Ucraina nel 2014 bloccando il funzionamento di una centrale elettrica e isolando il Paese per giorni, anche in questo caso l’attacco fu preliminare ad una azione di guerra convenzionale.
- - Il sofisticato attacco alla supplychain della piattaforma Orion di SolarWinds che ha consentito ad un gruppo hacker, probabilmente autorizzati dal governo russo, di spiare per mesi enti governativi USA e compagnie di alto livello in tutto il mondo. (Joint Statement by the Federal Bureau Of Investigation (FBI), the Cybersecurity and Infrastructure Security Agency (CISA), the Office of the Director Of National Intelligence (ODNI), and the National Security Agency (NSA), 2021).
- - L’attacco ransomware al Colonial Pipeline, il più recente, risalente a maggio 2021. Il gasdotto rappresenta uno dei colossi statunitensi che gestisce la rete di approvvigionamento e distribuzione del petrolio; l’intera infrastruttura è stata bloccata per giorni dall’attacco russo (FBI National Press Office, 2021). Da parte statunitense, l'FBI ha confermato che il ransomware Darkside, un gruppo di hacker basato in Russia, è responsabile della compromissione delle reti Colonial Pipeline.
Considerando tali avvenimenti storici, è possibile evidenziare come il Cremlino abbia dimostrato la volontà di impiegare il suo potenziale cibernetico in offensive non solo a scopo militare o bellico, ma in maggior parte per influenzare i risultati politici ed economici negli Stati occidentali. Rispetto agli Stati Uniti d’America, la Russia ha scelto di impiegare le sue capacità cibernetiche per condurre operazioni di cyber-spionaggio, ad esempio nella raccolta di informazioni riservate, oppure per prendere di mira le infrastrutture critiche del Paese e causargli uno svantaggio economico.
Il governo russo tollera, molto più delle potenze occidentali, i grandi gruppi di hacker ed è maggiormente orientato a condurre operazioni di cyberwarfare rispetto al cyber-spionaggio. In particolare, il governo della Federazione tende a legittimare le attività di hackering a condizione che queste non vengano rivolte contro lo Stato russo e che i grandi gruppi informatici collaborino con esso quando sono chiamati a farlo.
Anche questa specifica rientra nella strategia cibernetica russa a carattere offensivo. Tale strategia si basa su un concetto chiave: il modo russo di intendere i concetti di “cyber” e “cyberwarfare” è diverso dalla normale concezione occidentale. Con guerra cibernetica, la Federazione, intende principalmente una guerra informatica tramite cui raggiungere obiettivi politici[3]. In particolare la guerra informatica russa ingloba in maniera olistica: operazioni informatiche, guerra elettronica, operazioni psicologiche e operazioni di informazione e dis-informazione. Tramite lo spazio cibernetico il Cremlino riesce a controllare il mondo dell’informazione, mondo che nella loro ottica rientra in un ulteriore dominio di guerra isolato dagli altri cinque in cui sviluppare la “guerra dell’informazione”. Secondo la Dottrina Militare della Federazione Russia del 2010 lo strumento cibernetico e la guerra dell’informazione vengono utilizzati come strumenti di guerra preventiva per conseguire obiettivi politici evitando di impiegare la forza militare convenzionale. Come riportato nell’opera Russia’s Approach to Cyber Warfare a cura del Centro per studi strategici CNA di Arlington-USA: “Gli strumenti della guerra dell'informazione possono - anzi, dovrebbero - essere utilizzati prima dell'inizio delle operazioni militari al fine di raggiungere gli obiettivi dello Stato senza dover ricorrere all'uso della forza o, se la forza fosse necessaria, disorientando e demoralizzando l'avversario e assicurando che lo Stato sia in grado di giustificare le sue azioni agli occhi del pubblico. Così, la guerra dell'informazione, e per estensione il cyber, diventa uno strumento legittimo dello Stato sia in tempo di pace che in tempo di guerra”.
È possibile avere un riscontro pratico rispetto queste parole se si pensa agli attacchi preventivi russi perpetrati ai danni della Georgia e dell’Ucraina. Inoltre, è possibile affermare che l’aspetto cibernetico si configura come uno strumento di supporto e un mezzo tramite cui la Federazione Russa cerca di dominare la dimensione dell’informazione.
Il costante riferimento da parte del governo russo al dominio dell’informazione ha origine già negli anni 2000 con la Dottrina per la sicurezza delle informazioni pubblicata il 9 settembre. Essa rappresenta un insieme di opinioni ufficiali sugli obiettivi, i principi e le linee guida di base per garantire la sicurezza delle informazioni nella Federazione Russa, e si pone come base per: plasmare la politica governativa e ideare programmi nazionali che garantiscano la sicurezza delle informazioni.
In tale opera è contenuto il significato che la sicurezza delle informazioni ha per l’intera Nazione; essa si presenta come un interesse nazionale da tutelare. La sfera dell'informazione è uno degli ambiti in cui è necessario intervenire per assicurare la sicurezza nazionale della Federazione Russa ed esercita un'influenza sul grado di protezione dei suoi interessi nazionali in diverse sfere di attività della società e dello Stato.
Dopo aver trattato della minaccia dello spionaggio cibernetico, la Dottrina introduce il tema dei cyber attacchi. “Le principali minacce alla sicurezza dell'informazione della Federazione Russa nei sistemi nazionali di informazione e telecomunicazione sono le seguenti: […] l'uso di hardware/software d'importazione nella creazione e nel progresso dei sistemi d'informazione e di telecomunicazione” (Information Security Doctrine of the Russian Federation, 2000). Dalla consapevolezza di questa possibile minaccia alla sicurezza della Federazione si origina la necessità di intervenire per tutelare la sicurezza delle proprie informazioni, e viene affermato che è necessario rafforzare “la prevenzione da speciali attacchi hardware e software che portano alla distorsione, al danneggiamento o alla distruzione di informazioni o a guasti nel funzionamento delle strutture di informatizzazione”. (Information Security Doctrine of the Russian Federation, 2000).
In ultimo, si riconosce l’esigenza di sicurezza anche nella sfera della difesa, per cui i principali obiettivi nazionali di sicurezza delle informazioni in questo campo sono: sviluppare hardware e software per sistemi automatizzati e automatici di controllo delle truppe e degli armamenti, per armi e attrezzature militari dotate di mezzi di informatizzazione. Sulla base di ciò è possibile affermare che già nel 2000 la Federazione Russa non escludesse che i progressi tecnologici nel campo dell’informatica e dell’automazione potessero essere un grande strumento da impiegare per la difesa della propria Nazione. Parafrasando ed estendendo tale considerazione, è possibile affermare che il principio di base su cui poi si svilupperanno le seguenti Dottrine russe si fonda sul presupposto che l’elemento cibernetico possa essere impiegato ed integrato anche nei tradizionali domini di guerra.
2. La guerra ibrida: il primo attacco all’Ucraina
Si è evidenziato come nelle Dottrine della Federazione Russa del 2000 e del 2010 venga ribadito il principio per cui la dimensione cibernetica si presenta come integrata negli attacchi di guerra tradizionale; e come, l’elemento cibernetico, si considera un ottimo strumento per conseguire obiettivi materiali e politici senza ricorre all’uso della forza tradizionale. A titolo esemplificativo, non si può non riportare la lunga vicenda dell’attacco Russo all’Ucraina.
Nel caso dell’Ucraina è bene precisare che tale aggressione non si è risolta in un unico colpo determinato nel tempo; bensì per circa due anni, dal 2013 al 2015, il territorio ucraino è stato il bersaglio privilegiato degli hacker russi. Questo lasso di tempo coincide esattamente con la durata del confronto convenzionale Russo-Ucraino e con il movimento delle forze armate russe in Crimea. Difatti, nel 2013 le relazioni tra Russia e Ucraina iniziarono ad incrinarsi per via di una serie di motivi, quali:
- - la Russia aveva annesso la Crimea;
- - il governo locale della Crimea aveva iniziato a nazionalizzare le società energetiche a discapito società ucraine;
- - il parlamento ucraino stava elaborando un disegno di legge per nazionalizzare le aziende elettriche private in Ucraina, alcune delle quali erano parzialmente di proprietà di potenti oligarchi russi;
- - si era generato un clima di forti tensioni e scontri sostenuti da attivisti filo-ucraini. (Connel, Vogler, 2017)
La vicenda cibernetica ha avuto la sua prima manifestazione a fine 2013 con il primo attacco alle infrastrutture ucraine, in particolare alla rete delle telecomunicazioni e ai canali televisivi. Esso ha determinato il blackout di numerose emittenti televisive, la violazione di alcuni account privati di politici ucraini e l’interruzione del servizio telefonico. Nei primi giorni di febbraio 2014, si verificarono altri attacchi, questa volta intenzionati a colpire l’intera architettura cibernetica della fibra ottica, causando l’intero isolamento del Paese. Pochi giorni dopo aver ripristinato il servizio, vennero presi di mira tramite attacchi DDos i principali siti istituzionali del governo ucraino, bloccando l’accesso ai media e all’opinione pubblica (Cappelletti, 2018). È importante notare, come tale attacco coincida con il momento più alto della tensione nella regione della Crimea: momento in cui le truppe armate russe vengono dispiegate al confine.
Attraverso questa campagna informatica, la Russia è stata in grado di compromettere in modo silenzioso e persistente la capacità di comunicare e operare ucraina; minando l'autorità delle istituzioni politiche e militari. Gli hacker russi hanno utilizzato spear phishing, malware, attacchi DDoS, attacchi telefonici denial of service (TDoS) e altre forme di disturbo e spionaggio informatico per mantenere un costante ritmo di cyberattacchi contro il governo dell'Ucraina, contro l’apparato militare, le telecomunicazioni e le infrastrutture informatiche del settore privato. I cyberattacchi sono stati utilizzati per interrompere le comunicazioni, ottenere e far trapelare documenti e piani governativi, e deturpare o abbattere siti web e sistemi informatici pubblici e privati; inoltre, gli hacker hanno anche inviato messaggi SMS al personale militare ucraino incoraggiandolo a disertare. (Connel, Vogler, 2017)
Infine, nella fase che va da maggio 2014 all’inizio del 2015, venne ripetutamente preso di mira il servizio della rete elettrica nazionale, colpendo varie sottostazioni ucraine e fornitori di energia elettrica. Alla fine di dicembre 2015, gli attori informatici filorussi si sono allontanati da quelli che erano fondamentalmente attacchi di disturbo e perpetrato quello che si ritiene essere uno dei più violenti cyberattacchi sulla rete elettrica di un altro Paese. Tale attacco si è composto di azioni informatiche coordinate e sincronizzate, prendendo di mira tre distinti centri di distribuzione di una società elettrica ucraina. Gli hacker hanno usato l’accesso remoto per controllare e azionare gli interruttori, hanno reso inattivi i centri di distribuzione e causato interruzioni di corrente che hanno colpito più di 220.000 cittadini.
In generale, l’intento della Federazione sembra esser stato quello di utilizzare le attività informatiche in coordinamento con altri strumenti di informazione e operazioni militari per creare un'aria generale di confusione e incertezza riguardo al conflitto in Crimea. L'attacco si può considerare anche manifestazione della volontà russa di espandere la portata delle sue operazioni informatiche nel regno del cinetismo.
Inoltre, il caso ucraino è significativo perché rappresenta un moderno esempio di guerra ibrida, “hybrid warfare”. I conflitti degli anni 90 sono profondamente cambiati, viene superata la concezione di guerra tradizionale. Con questa nuova manifestazione del conflitto si chiude definitivamente il ciclo delle guerre industriali, caratterizzate dal conflitto interstatale e dalla manovra di grosse formazioni. Nel nuovo millennio, i conflitti vengono normalmente combattuti da Stati o Alleanze contro movimenti irregolari o contro organizzazioni reticolari, che mirano a sovvertire un ordine costituito e ad indebolire la volontà dell’opponente di continuare la lotta; in cui si manifesta la difficoltà delle forze regolari e capacità convenzionali di prevalere.
Quello ibrido è un conflitto che vede impiegate forze regolari e irregolari, statali e non statali, che dispiegano in modo adattivo capacità convenzionali, non convenzionali, terroristiche, di disinformazione e criminali. L’uso della forza, nei conflitti contemporanei, si esplica non più in uno spazio fisico, mediatico e confinato, ma ovunque: in mezzo alla popolazione civile, nell’assedio di una città, attraverso immagini di ostaggi decapitati o con l’imboscata ad un convoglio logistico, o ancora nel cyberspazio. I civili non sono solo vittime casuali di un qualcosa che accade loro malgrado lo spazio circostante, anzi diventano un’arma vera e propria, da utilizzare per scopi diversi.
Il concetto di guerra ibrida deriva da quello di guerra asimmetrica, ed oggi è diventato sinonimo del conetto di “nuove guerre o new wars”. Altri descrivono l’interazione tra i vari network, economico, sociale e militare, come caratteristica fondamentale dei nuovi scenari nati dalla perdita del monopolio dello stato sulla guerra; partendo dall’assunto che la guerra funziona come meccanismo regolatore della globalizzazione delle relazioni economiche, politiche e scientifiche (Giacomello, Badialetti. 2016)
Rispetto al caso dell’Ucraina, la guerra ibrida si è manifestata dato “l’ampio spettro di sistemi offensivi impiegati, convenzionali e non, oltre l’impiego di forze regolari e irregolari; in cui le operazioni di tipo cyber, hanno giocato un ruolo centrale negli eventi come elementi integranti di una strategia multiforme che ha avvantaggiato a più riprese la Russia, anche dal punto di vista psicologico” (Cappelletti, 2018).
È possibile affermare che l’ondata di cyberattacchi russi ai danni dell’ucraina, rappresentano un esempio di come l’elemento cyber viene utilizzato per genare effetti cinetici (Libicki, 2020). E di come le vicende originate nel cyberspazio possano anche intrecciarsi con scontri nel mondo fisico. In generale, ad oggi, il conflitto cinetico ha sempre più dimensioni cibernetiche ed informatiche.
La crisi Ucraina che si è manifestata a partire dal 2013 porta con sé i segni della svolta delle prospettive strategiche offensive russe e del percorso di ammodernamento degli organi e sistemi di cybersecurity; mettendo in evidenza come minacce dal cyberspazio possano aggravare una situazione di crisi nel contesto di un Paese sviluppato.
3. Dal 2016 al 2021: i nuovi tratti della strategia russa
Così come già riportato nella Dottrina del 2000 sulla sicurezza dell’informazione, la Federazione Russa è sempre stata consapevole del gap tecnologico, informatico e dottrinale in riferimento alla sfera del cyberspazio, che la separava dai progressi svolti dalle principali potenze Occidentali, in particolare dagli Stati Uniti d’America.
Se dal punto di vista prettamente operativo, tramite i ripetuti cyber attacchi perpetrati dal 2007 in poi, essa si è confermata una potenza strettamente offensiva, dal punto di vista giuridico-dottrinale la regolamentazione russa della cybersecurity e del cyberspazio tende a lasciar desiderare. Basti pensare che dal 2000, una volta entrata in vigore la Dottrina sulla sicurezza dell’informazione, fino al 2015 tale testo non ha subito nessuna modifica. Mentre il dominio cibernetico e il mondo virtuale evolvevano vorticosamente, le strategie russe erano ancorate per quindici anni ad un testo che non citava né Internet, né gli attacchi informatici, né il cyberspace.
Dal 2016, invece, il Cremlino riconosce l’esigenza di dotarsi di nuove strategie e Dottrine nazionali, di incrementare gli sforzi legislativi in materia di sicurezza informatica e di intraprendere un dialogo internazionale volto a promuovere disposizioni comuni di regolamentazione.
Il primo testo ad aprire questa stagione di riforma è la Strategia di Sicurezza Nazionale pubblicata a dicembre 2015, documento importante che delinea le nuove linee guida russe in materia di politica estera e sicurezza internazionale. Il testo rispecchia una nuova visione del ruolo della Federazione nel sistema delle relazioni internazionali, in particolare dall’articolo 7 all’articolo 29 si parla di “Russia nel nuovo mondo contemporaneo” (Di Placido, 2016). Anche il Cremlino, quindi, è dovuto correre ai ripari e dotarsi di strategie aggiornate, adatte per affrontare le nuove minacce ibride ed asimmetriche in tema di sicurezza.
A seguito della Strategia di Sicurezza Nazionale del 2015, circa un anno dopo, viene pubblicato il Decreto del Presidente della Federazione Russa del 05.12.2016 n.646 “Sull'approvazione della Dottrina sulla sicurezza delle informazioni della Federazione Russa”.
Tale Dottrina sostituisce ed abroga la precedente del 2000 e sviluppa le proprie disposizioni partendo dal documento di pianificazione strategica in politica estera del 2015.
Nel capitolo I “Disposizioni genarli” vengono descritte le finalità e gli obiettivi che hanno ispirato tale provvedimento, al paragrafo 3 si afferma che: “La presente Dottrina, sulla base dell'analisi delle principali minacce informatiche e della valutazione dello stato della sicurezza delle informazioni, definisce gli obiettivi strategici e le principali direzioni per garantire la sicurezza delle informazioni, tenendo conto delle priorità nazionali strategiche della Federazione Russa”.
Si noti come dalla Dottrina del 2000, il testo del 2016 differisca già rispetto alla terminologia. In tutto il testo è possibile riscontrare riferimenti espliciti alle minacce informatiche; alla rete Internet (spesso chiamata anche “la rete delle reti”) e alle infrastrutture critiche (in particolare all’infrastruttura informativa della Federazione Russa).
Il capitolo II è dedicato agli interessi nazionali della Federazione; si parte dall’assunto che il cyberspazio[4] ha un carattere transfrontaliero e globale, e che tale sfera è diventata parte integrante nella vita di un individuo, della società e dello Stato; i progressi in tale ambito hanno conseguenze dirette e indirette sullo sviluppo economico della Federazione e sulla formazione di una società dell'informazione. Gli interessi nazionali da assicurare sono:
- - tutelare i cittadini e i loro diritti;
- - garantire il funzionamento stabile e ininterrotto dell'infrastruttura informativa russa e della rete di telecomunicazioni nazionale;
- - migliorare e rafforzare lo sviluppo delle tecnologie dell’informazione;
- - “assistenza nella formazione di un sistema internazionale di sicurezza dell'informazione volto a contrastare le minacce dell'uso delle tecnologie dell'informazione al fine di violare la stabilità strategica, a rafforzare un partenariato strategico paritario nel campo della sicurezza dell'informazione, nonché a proteggere la sovranità della Federazione Russa nello spazio informativo” (Decreto del Presidente della Federazione Russa del 05.12.2016).
Continuando con l’analisi del Decreto n.646, al Capitolo III i legislatori elencano le principali minacce informatiche e lo stato della sicurezza informatica. L’approccio nell’individuazione dei rischi e pericoli alla sicurezza è prettamente olistico: si tratta di cybercrime; di attacchi informatici; di disinformazione, fino ad arrivare alle minacce poste in essere dagli attori statali. Tra i vari rischi vi rientra:
- - l'ampliamento degli ambiti di applicazione delle tecnologie dell'informazione che genera nuove minacce informatiche,
- - la dipendenza dello sviluppo socio-economico della Federazione Russa dalle tecnologie informatiche;
- - la disinformazione e le minacce alle informazioni;
- - le attività di intelligence ostili e cyber spionaggio;
- -il cybercrime ad opera di organizzazioni terroristiche ed estremiste;
- - la criminalità informatica, principalmente nella sfera creditizia e finanziaria,
- - la violazione dei diritti e delle libertà costituzionali umani e civili, compresi quelli relativi alla privacy, ai segreti personali e familiari, nel trattamento dei dati personali dati.
Tra queste, si ritiene che ai fini della nascita della consapevolezza dell’esigenza di regolamentazione dello spazio cibernetico, le più significative siano:
- le minacce volte a ledere la sovranità, stabilità politica e sociale, integrità territoriale della Federazione Russa e dei suoi alleati e che rappresentano un pericolo per la pace internazionale, la sicurezza globale e regionale, generate dall’aumento dell'uso da parte dei singoli Stati e organizzazioni delle tecnologie dell'informazione per scopi politico-militari, anche per l'attuazione di azioni contrarie al diritto internazionale;
- le minacce dell'uso delle tecnologie dell'informazione al fine di infliggere danni alla sovranità, all'integrità territoriale, alla stabilità politica e sociale della Federazione Russa, generare dall’ aumento del coordinamento degli attacchi informatici alle infrastrutture critiche informatiche e dall’ aumento delle attività di intelligence di Stati esteri in relazione alla Federazione Russa.
A tal proposito, l’obiettivo strategico della Russia da garantire nel campo della sicurezza dell'informazione è di proteggere l'individuo, la società e lo Stato dalle minacce interne ed esterne associate all'uso delle tecnologie dell'informazione per scopi politico-militari contrari a diritto internazionale; e di reprimere le azioni ostili e gli atti di aggressione volti a minare la sovranità, violare l'integrità territoriale degli Stati e rappresentare una minaccia per la pace, la sicurezza e la stabilità strategica internazionali.
A confermare l’approccio olistico di individuazione dei rischi cibernetici e la volontà della Federazione Russia di impegnarsi globalmente per limitarli, interviene nel 2021 il Decreto del Presidente della Federazione Russa del 12 aprile n. 213, titolato “Fondamenti della politica statale della Federazione Russa nel campo della sicurezza informatica internazionale”.
Le principali minacce alla sicurezza informatica internazionale, riconosciute nel Decreto del 2021, sono: usare le tecnologie dell'informazione e della comunicazione nelle sfere politico-militari e di altro tipo allo scopo di violare la sovranità; l'integrità territoriale degli Stati; svolgere altre azioni nel cyberspazio che impediscono il mantenimento della pace internazionale; sicurezza e stabilità; e usare le tecnologie informatiche per l'ingerenza negli affari interni di Stati sovrani.
4. L’attacco odierno all’Ucraina e i richiami al “passato, presente e futuro”
Sulla base delle affermazioni precedentemente enunciate, il dominio sul cyberspazio è destinato a diventare uno dei principali obiettivi di Mosca. Tale perseveranza nell’attuare la propria strategia si unisce al risveglio del desiderio di conquista ed espansione della propria influenza nel mondo post-sovietico e sottende un finissimo piano strategico che si avvale del moderno cyberwarfare.
In passato già ampiamente dimostrato tramite gli attacchi alla rete elettrica Ucraina del 2015 e 2016, oggi, le strategie russe di interferenza dal campo cibernetico a quello cinetico si riconfermano estremamente valide se si considerano gli eventi di gennaio 2022.
A partire da novembre 2021, la scena internazionale è stata, nuovamente, segnata dall’inasprirsi dei rapporti tra Mosca, Kiev e la NATO come attore terzo. Il dispiegamento di circa 175.000 militari russi al confine tra i due Paesi ha riaperto lo scenario di una crisi militare, geopolitica e diplomatica. L’Ucraina è diventata il principale punto critico nelle relazioni tra Mosca e l’Occidente.
Gli incontri di Ginevra e Bruxelles del 10 e 12 gennaio, tra i vertici Russi e NATO, hanno rappresentato dei punti di stallo e la diversità delle relative posizioni ha portato ha un nulla di fatto. Questo è il contesto in cui, tra la notte di giovedì 13 e venerdì 14 gennaio 2022 si è verificato l’ultimo grande attacco cibernetico nei confronti di Kiev. Il cyberattacco ha colpito una dozzina di siti istituzionali ucraini, tra cui il ministero degli Esteri, il gabinetto dei ministri e il Consiglio di sicurezza e difesa. Probabilmente si è trattato di un attacco ransomware che ha reso inaccessibili tali siti istituzionali, bloccandovi l’accesso tramite la comparsa di un messaggio minatorio, scritto in ucraino, russo e polacco: "Ucraino! Tutti i tuoi dati personali sono stati caricati sulla rete pubblica. Tutti i dati sul computer sono distrutti, è impossibile ripristinarli. Tutte le informazioni su di te sono diventate pubbliche, abbi paura e aspettati il peggio. Questo è per il tuo passato, presente e futuro." [5]
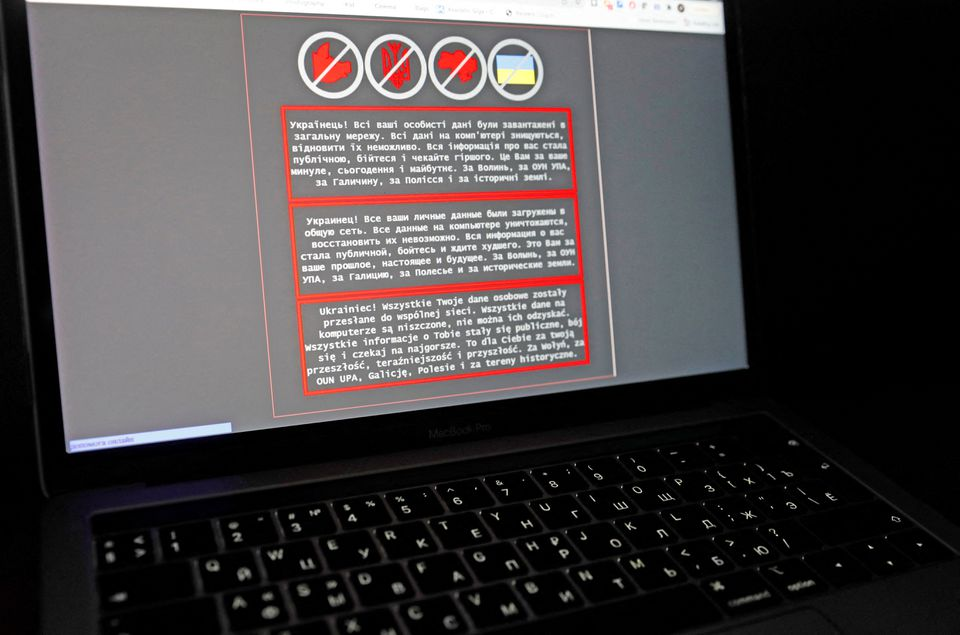
L’attacco non è stato immediatamente rivendicato e non sono state fatte accuse ufficiali. Logicamente, però, appare indubbio il confronto con le storiche modalità di azione della Federazione Russa nei confronti del governo ucraino; tant’è che anche il portavoce del Ministro degli Esteri ucraino ha sottolineato le similitudini con la cyberwarfare russa. In particolare, secondo quanto affermato dal Vicesegretario del Consiglio di Sicurezza Ucraino, il malware utilizzato per l’attacco in questione apparterrebbe ad una famiglia di virus frequentemente adoperato dal gruppo UNC1151; composto prevalentemente da hacker russi e bielorussi.
La mancanza di stupore nei confronti dell’incidente informatico e la consapevolezza che un tale evento potesse verificarsi, non sono dettate solo da ragioni storiche, ma anche dagli avvertimenti occidentali che hanno preceduto l’attacco. Risale, infatti, all’11 gennaio l’avviso (AA22-011A) da parte della Intelligence Community statunitense, la quale tramite un comunicato richiama l’attenzione della comunità internazionale sulle minacce informatiche sponsorizzate dallo Stato russo (Cybersecurity Advisory (CSA)—authored by the Cybersecurity and Infrastructure Security Agency (CISA), Federal Bureau of Investigation (FBI), and National Security Agency (NSA), Alert (AA22-011A) ,2022)
Tra le righe del comunicato, il riferimento alle tattiche con cui agiscono gli hacker russi e alle loro modalità di alert, appaiono assai realistiche se comparate con l’evento malevolo. In particolare, si legge: “l'attività informatica di alto profilo attribuita pubblicamente agli attori dell'APT sponsorizzati dallo stato russo dalla segnalazione e dalle azioni legali del governo degli Stati Uniti include:
- • Attori dell'APT sponsorizzati dallo stato russo che prendono di mira i governi statali, locali, tribali e territoriali (SLTT) e le reti dell'aviazione, da settembre 2020 almeno fino a dicembre 2020. Gli attori dell'APT sponsorizzati dallo stato russo hanno preso di mira dozzine di reti governative e aeree dell'SLTT. Gli attori hanno compromesso con successo le reti ed esfiltrato i dati da più vittime.
- • Campagna di intrusione globale nel settore energetico degli attori APT sponsorizzati dallo stato russo, dal 2011 al 2018. Questi attori APT sponsorizzati dallo stato russo hanno condotto una campagna di intrusione in più fasi in cui hanno ottenuto l'accesso remoto alle reti statunitensi e internazionali del settore energetico, hanno distribuito malware incentrato su ICS e dati aziendali e relativi a ICS raccolti ed esfiltrati.
- • Campagna degli attori dell'APT sponsorizzata dallo stato russo contro le infrastrutture critiche ucraine, 2015 e 2016. Gli attori dell'APT sponsorizzati dallo stato russo hanno condotto un attacco informatico contro le società di distribuzione dell'energia ucraine, provocando interruzioni di corrente non pianificate in diverse società nel dicembre 2015. Gli attori hanno distribuito il malware BlackEnergy per rubare le credenziali dell'utente e utilizzare il suo componente malware distruttivo, KillDisk, per rendere inutilizzabili i computer infetti. Nel 2016, questi attori hanno condotto una campagna di cyber-intrusione contro una società di trasmissione elettrica ucraina e hanno implementato il malware CrashOverride specificamente progettato per attaccare le reti elettriche.” (Cybersecurity Advisory (CSA)—authored by the Cybersecurity and Infrastructure Security Agency (CISA), Federal Bureau of Investigation (FBI), and National Security Agency (NSA), Alert (AA22-011A) ,2022)
La presente citazione si ritine sia esaustiva al fine di dimostrare ed illustrare le capacità cibernetiche malevole della Federazione. Tra i punti precedentemente riportati ricorrono modalità di azione ricorrenti quali:
- - l’intrusione, la distruzione e l’interruzione delle principali piattaforme governative nei confronti di uno Stato-bersaglio (o vittima);
- - l’utilizzo di malware sulle reti delle vittime al fine di provocare l’interruzione delle comunicazioni statali;
- - il furto e la distruzione di dati personali o/e dati sensibili;
- - accesso ed interruzione nei confronti delle principali infrastrutture critiche di uno Stato-bersaglio, con particolare attenzione rivolta ai servizi elettrici nazionali.
Dal momento in cui, tramite la Strategia d i Sicurezza Nazionale del 2015, Mosca si è dotata di un nuovo know-how per agire “nel mondo contemporaneo”; è apparso evidente come le modalità di hybrid warfare russe contemplassero l’utilizzo di attacchi informatici premonitori e precedenti ad una azione di guerra convenzionale. Tali modalità ricorrenti dal 2015 in poi (vedi gli attacchi all’Ucraina) sono diventati elementi costanti delle avanzate cinetiche della Federazione. Gli scopi sarebbero quelli di:
- - destabilizzare il sistema Paese ucraino;
- - avviare campagne di disinformazione su larga scala;
- - supportare azioni militari future;
- - neutralizzare le capacità militari dell’avversario risparmiando sforzi bellici.
Conclusioni
Ovviamente, non è affatto semplice analizzare le finalità di un attacco informatico e non sempre rientrano in uno schema concettuale preciso. Tuttavia, considerando le suddette finalità e le modalità di configurazione di una strategia offensiva multi-dominio russa, è possibile riscontrare uno stesso modus operandi tra le operazioni informatiche che hanno avuto luogo tra il 2015-2016 e quelle odierne; e, facendo uno sforzo logico ulteriore, derivarne le medesime conseguenze. L’attacco alla rete elettrica sembrerebbe esser stato utile a distrarre l’opinione pubblica mondiale dalle azioni perpetrate in Ucraina dal Cremlino (Weddon, 2018). L’attacco in questione avveniva proprio pochi giorni prima dell’anniversario dell’annessione della Crimea, il che racchiudeva anche un preciso messaggio politico di affermazione della presenza russa nello spazio post-sovietico.
Ugualmente oggi, l’attacco avviene in concomitanza con i tentativi dell’Alleanza Atlantica di apertura e dialogo; tentativi che hanno lasciato la questione irrisolta. Considerando tale situazione di stallo, quello russo appare un monito o, più semplicemente, un vero e proprio avviso – come l’avviso apparso sui monitor dei computer interessati-. La sollecitazione russa starebbe ad indicare, tramite il richiamo al “passato, il presente ed il futuro”, un richiamo storico alla componente sovietica dello Stato ucraino; all’influenza russa sul territorio; ai fatti del Donbass del 2014 e all’annessione della Crimea.
Indipendentemente dal fatto se Mosca attacchi o meno convenzionalmente l’Ucraina, è innegabile affermare che un attacco c’è già stato. Non un attacco diretto e cinetico, il quale scaturirebbe una sicura risposta della NATO e l’attivazione dell’articolo 5, ma un attacco cibernetico e pervasivo, al fine di provocare disinformazione, confusione, allerta e disaccordo tra i più stretti sostenitori e alleati dell'Ucraina durante la crisi.
Nel frattempo, mentre la Russia tace sull’accaduto e riflette sulla prossima mossa, la NATO si è mobilitata nei confronti della vittima, inviando i propri esperti a Kiev e rafforzando lo scambio informativo, la cooperazione e la collaborazione. A potenziare il sostegno occidentale arriva anche l’annuncio che nei prossimi giorni si stilerà un accordo di Cooperazione Informatica tra l’Alleanza stessa e l’Ucraina.
Che non sia proprio questo avanzamento occidentale ad aumentare le pressioni su Mosca e il pretesto per manifestare le vere intenzioni?
|
Contenuto dell’Informazione |
||
|
1 |
Confermata |
Confermato da altre fonti indipendenti; logico in sé; coerente con altre informazioni sull’argomento |
|
2 |
Presumibilmente Vera |
Non confermato; logico in sé; consistente con altre informazioni sull’argomento. |
|
3 |
Forse Vera |
Non confermato; ragionevolmente logico in sé; concorda con alcune altre informazioni sull’argomento |
|
4 |
Incerta |
Non confermato; possibile ma non logico in sé; non ci sono altre informazioni sull’argomento |
|
5 |
Improbabile |
Non confermato; non logico in sé; contraddetto da altre informazioni sul soggetto. |
|
6 |
Non giudicabile |
Non esiste alcuna base per valutare la validità dell’informazione. |
|
Affidabilità della fonte |
||
|
A |
Affidabile |
Nessun dubbio di autenticità, affidabilità o competenza; ha una storia di completa affidabilità. |
|
B |
Normalmente Affidabile |
Piccoli dubbi di autenticità, affidabilità, o competenza, tuttavia ha una storia di informazioni valide nella maggior parte dei casi. |
|
C |
Abbastanza Affidabile |
Dubbio di autenticità, affidabilità o competenza; tuttavia, in passato ha fornito informazioni valide. |
|
D |
Normalmente non Affidabile |
Dubbio significativo sull’autenticità affidabilità o competenza, tuttavia in passato ha fornito informazioni valide. |
|
E |
Inaffidabile |
Mancanza di autenticità, affidabilità e competenza; storia di informazioni non valide. |
|
F |
Non giudicabile |
Non esiste alcuna base per valutare l’affidabilità della fonte. |
Fonti
Cappelletti F., Russia, Ucraina, Cyber: il ruolo del dominio del cyber spazio nel confronto russo-ucraino, Università degli Studi di Firenze, luglio 2018. https://www.researchgate.net/publication/331198873_Russia_Ucraina_Cyber_il_ruolo_del_dominio_del_cyber_spazio_nel_confronto_russo-ucraino- A-2
Christopher Walker, What Is “Sharp Power”? Journal of Democracy, July 2018, Vol.9, pagg. 9-23 https://www.journalofdemocracy... A-2
CONNELL, Michael; VOGLER, Sarah, Russia's approach to cyber warfare (1° rev), Center for Naval Analyses Arlington United States, 2017. A-2
Cybersecurity Advisory (CSA)—authored by the Cybersecurity and Infrastructure Security Agency (CISA), Federal Bureau of Investigation (FBI), and National Security Agency (NSA), Alert (AA22-011A), Understanding and Mitigating Russian State-Sponsored Cyber Threats to U.S. Critical Infrastructure, January 11, 2022 https://www.cisa.gov/uscert/nc... A-1
Decreto del Presidente della Federazione Russa del dicembre 31, 2015 n. 683. “Strategia di Sicurezza Nazionale della Federazione Russa”. A-1
Decreto del Presidente della Federazione Russa del 05.12.2016 n.646 “Sull'approvazione della Dottrina sulla sicurezza delle informazioni della Federazione Russa, Cap. II, paragrafo 7, comma e). A-1
Decreto del Presidente della Federazione Russa del 12 aprile 2021 n. 213; “Fondamenti della politica statale della Federazione Russa nel campo della sicurezza informatica internazionale”. A-1
FBI National Press Office (202) 324-3691, FBI Deputy Director Paul M. Abbate’s Remarks at Press Conference Regarding the Ransomware Attack on Colonial Pipeline, Washington, D.C., June 7, 2021 A-2
https://www.fbi.gov/news/press...
Giacomello G.; Badialetti G., Manuale di studi strategici: da Sun Tzu alle" guerre ibride". Vita e pensiero, 2016. A-2
Joint Statement by the Federal Bureau of Investigation (FBI), the Cybersecurity and Infrastructure Security Agency (CISA), the Office of the Director of National Intelligence (ODNI), and the National Security Agency (NSA); January 05, 2021. https://www.cisa.gov/news/2021... A-1
LIBICKI, Martin C., Correlations between cyberspace attacks and kinetic attacks, In: 2020 12th International Conference on Cyber Conflict (CyCon). IEEE, 2020. p. 199-213. A-2
L. Di Placido, Russia, Eastern Europe and Central Asia, Osservatorio Strategico 2016 - Anno XVIII n. II, CASD- Centro Alti Studi per la Difesa. B-2
Security Council of the Russian Federation, Information Security Doctrine of the Russian Federation, 2000.https://www.itu.int/en/ITU- D/Cybersecurity/Documents/National_Strategies_Repository/Russia_2000.pdf A-1
The Military Doctrine of the Russian Federation, approved by Russian Federation presidential edict on February 5, 2010. https://carnegieendowment.org/... A-1
Jen Weddon, “Cyber War in Perspective: Russian Aggression against Ukraine”, NATO CCD COE Publications, Tallinn, Ed. Kenneth Geers, (pag. Cap. 8, pp. 76 – 77), 2018 B-2
Note
[1] “Gli stati autoritari stanno usando lo "sharp power" per proiettare la loro influenza a livello internazionale, è un approccio agli affari internazionali che tipicamente comporta sforzi di censura o l'uso della manipolazione per intaccare l'integrità delle istituzioni indipendenti.”
[2] Il concetto di “smart power” nasce dall’evoluzione del “soft power”, quest’ultimo sta ad indicare una modalità utilizzata da uno Stato per affermare la sua politica estera a livello internazionale utilizzando mezzi non coercitivi o militari. Lo smart power indica un potere intelligente di influenza politica, esercitato tramite un sistema definito di strategie diplomatiche e finanziamenti. Come per il soft power, lo scopo di questa ulteriore forma di potere è evitare che i rapporti tra potenze vengano esercitati tramite l’uso della forza, di minacce e deterrenza.
[3] Come ha notato James Wirtz. ricercatore americano presso il Department of National Security Affairs in Intelligence, Relazioni Internazionali e Studi sulla sicurezza: "La Russia, più di ogni altro attore nascente sulla scena cibernetica, sembra aver escogitato un modo per integrare la guerra informatica in una grande strategia in grado di raggiungere obiettivi politici". https://nps.edu/web/nsa/leadership/-/asset_publisher/PWUF0aIYVrgQ/content/james-wirtz-ph-d-
[4] Si intende ribadire che il cyberspazio non viene citato esplicitamente nel testo originario, ma dal paragrafo 7 “Le tecnologie dell'informazione hanno acquisito un carattere transfrontaliero globale e sono diventate parte integrante di tutte le sfere di attività di un individuo, società e stato” è possibile ravvisare un rimando implicito al dominio cibernetico e alla sua pervasività.
[5] Lo schermo di un laptop con il messaggio di avviso in ucraino, russo e polacco, che è apparso sul sito web ufficiale del ministero degli Esteri ucraino il 14 gennaio 2022. Fonte: https://www.reuters.com/technology/massive-cyberattack-hits-ukrainian-government-websites-amid-russia-tensions-2022-01-14/