
Tra deterrenza asimmetrica e potere cognitivo: la strategia cibernetica dell’Iran - Dafne Flamma
La postura cibernetica dell’Iran
Con la fondazione della Repubblica Islamica dell’Iran nel 1979, la politica estera iraniana subì una profonda riconfigurazione ideologica e strategica, orientandosi verso il sostegno politico, economico e militare a una pluralità di attori armati non statali nel Medio Oriente. Tale orientamento rispondeva all’obiettivo di proiettare Repubblica Islamica dell’Iran l’IRI quale modello politico alternativo agli ordinamenti occidentali, rappresentati nella narrativa rivoluzionaria iraniana come sistemi imperialisti, materialisti e privi di legittimità morale.
In questo contesto, il concetto di “paradigma pragmatico-spirituale” elaborato da Rouhollah K. Ramazani consente di interpretare la politica estera iraniana come il prodotto di una tensione strutturale tra universalismo ideologico rivoluzionario e razionalità strategica statuale. In tale prospettiva, la dimensione dottrinaria non si configura in opposizione alla logica di potenza, ma convive con imperativi di Realpolitik funzionali alla sopravvivenza del regime e alla tutela dell’interesse nazionale (Ramazani, 2004).
È proprio all’interno di questa dialettica tra ideologia e pragmatismo che si colloca lo sviluppo della postura cibernetica iraniana, concepita come strumento dual-use al servizio tanto della proiezione offensiva quanto della resilienza difensiva del regime. Sul piano strategico, Teheran ha progressivamente integrato il cyberspazio nella propria dottrina di profondità strategica, impiegandolo come moltiplicatore di potenza asimmetrica nei confronti di avversari regionali e internazionali, in particolare Israele, Arabia Saudita e Stati Uniti, nonché quale mezzo per rafforzare la propria rete di proxy regionali riconducibili al cosiddetto Asse della Resistenza (Bucala, 2015).
Parallelamente, la dimensione cibernetica assume una rilevante funzione interna di sicurezza del regime, consentendo allo Stato di esercitare forme pervasive di controllo informativo, sorveglianza sociale e repressione preventiva del dissenso domestico. In tale prospettiva, il cyberspazio non si configura unicamente come dominio di competizione esterna, ma anche come strumento di consolidamento politico interno, funzionale alla stabilità del regime e al mantenimento dell’ordine politico.
Sul versante difensivo, la modernizzazione cibernetica iraniana trova origine nella vulnerabilità strategica emersa a seguito degli attacchi informatici subiti nel corso degli ultimi due decenni, tra cui Stuxnet e Flame, che hanno compromesso infrastrutture nucleari critiche e sottratto informazioni sensibili da reti governative e apparati strategici. Tali episodi hanno agito come catalizzatori di un più ampio processo di adattamento strategico, accelerando l’investimento statale nello sviluppo di capacità cyber indigene e orientando Teheran verso la costruzione di un ecosistema tecnologico nazionale fondato sulla ricerca accademica, l’innovazione interna e la formazione specialistica (Al-Rabiaah, 2018).
In tale quadro, l’Iran ha promosso la creazione di centri di ricerca avanzati nei settori dell’information technology, della cybersecurity e della computer engineering, sostenuti da istituzioni quali il Technology Cooperation Office e l’Iran Telecommunications Research Center. Come osservato dal Carnegie Endowment for International Peace, tale infrastruttura ha progressivamente favorito l’emersione di capacità cibernetiche domestiche autonome, alimentate dall’interazione sinergica tra università, apparati statali e comunità degli hacker nazionali (Baldino, 2014).
Più che un semplice programma di modernizzazione tecnologica, tale processo si configura come parte integrante di una strategia più ampia volta a trasformare l’autonomia digitale in un vero e proprio asset strategico, funzionale tanto alla resilienza del regime quanto alla riduzione delle vulnerabilità esterne. In questa prospettiva, lo sviluppo di capacità cyberindigene non risponde unicamente a esigenze tecniche, ma riflette una precisa scelta politico-strategica orientata al rafforzamento della sovranità tecnologica iraniana.
Sul versante offensivo la cyberwarfare ha progressivamente assunto una centralità crescente nella dottrina iraniana di guerra asimmetrica. In tale quadro, il cyberspazio si configura come uno strumento privilegiato attraverso cui Teheran è in grado di compensare la propria inferiorità convenzionale rispetto ai principali avversari regionali mediante mezzi caratterizzati da elevata efficacia operativa, costi contenuti ed una significativa ambiguità attributiva.
In questo contesto, il Corpo delle Guardie della Rivoluzione Islamica (IRGC) rappresenta il fulcro operativo delle capacità offensive cibernetiche iraniane, coordinando attività di sabotaggio, spionaggio e influenza contro obiettivi stranieri e oppositori interni. Tale centralità riflette l’integrazione tra apparato militare, intelligence e dimensione digitale, che consente al regime di operare lungo un continuum tra competizione sotto la soglia del conflitto aperto, e forme più strutturate di conflittualità ibrida. Secondo l’Institute for National Security Studies, l’IRGC dispone inoltre di capacità avanzate, tra cui l’interruzione di reti di comunicazione, l’infiltrazione di sistemi per finalità di intelligence e lo sviluppo di malware con meccanismi ad attivazione ritardata o controllo remoto (INSS, 2023).
Il progressivo ampliamento di tali capacità ha contribuito a consolidare l’Iran tra i principali attori emergenti del dominio cibernetico internazionale. Diverse valutazioni strategiche occidentali collocano stabilmente Teheran tra le cyber powerspiù rilevanti del sistema internazionale, accanto a Russia, Cina e Corea del Nord, evidenziandone il crescente livello di sofisticazione operativa e la maggiore propensione all’impiego offensivo degli strumenti cibernetici (ATA, 2021; ATA, 2022). In tale prospettiva, le operazioni cyber non costituiscono per la leadership iraniana un mero strumento tattico di disturbo, bensì una componente strutturale della più ampia postura deterrente del regime, funzionale a colpire avversari tecnologicamente superiori senza oltrepassare la soglia del conflitto convenzionale aperto (Christello, 2023).
Architettura della difesa cibernetica iraniana e sicurezza digitale
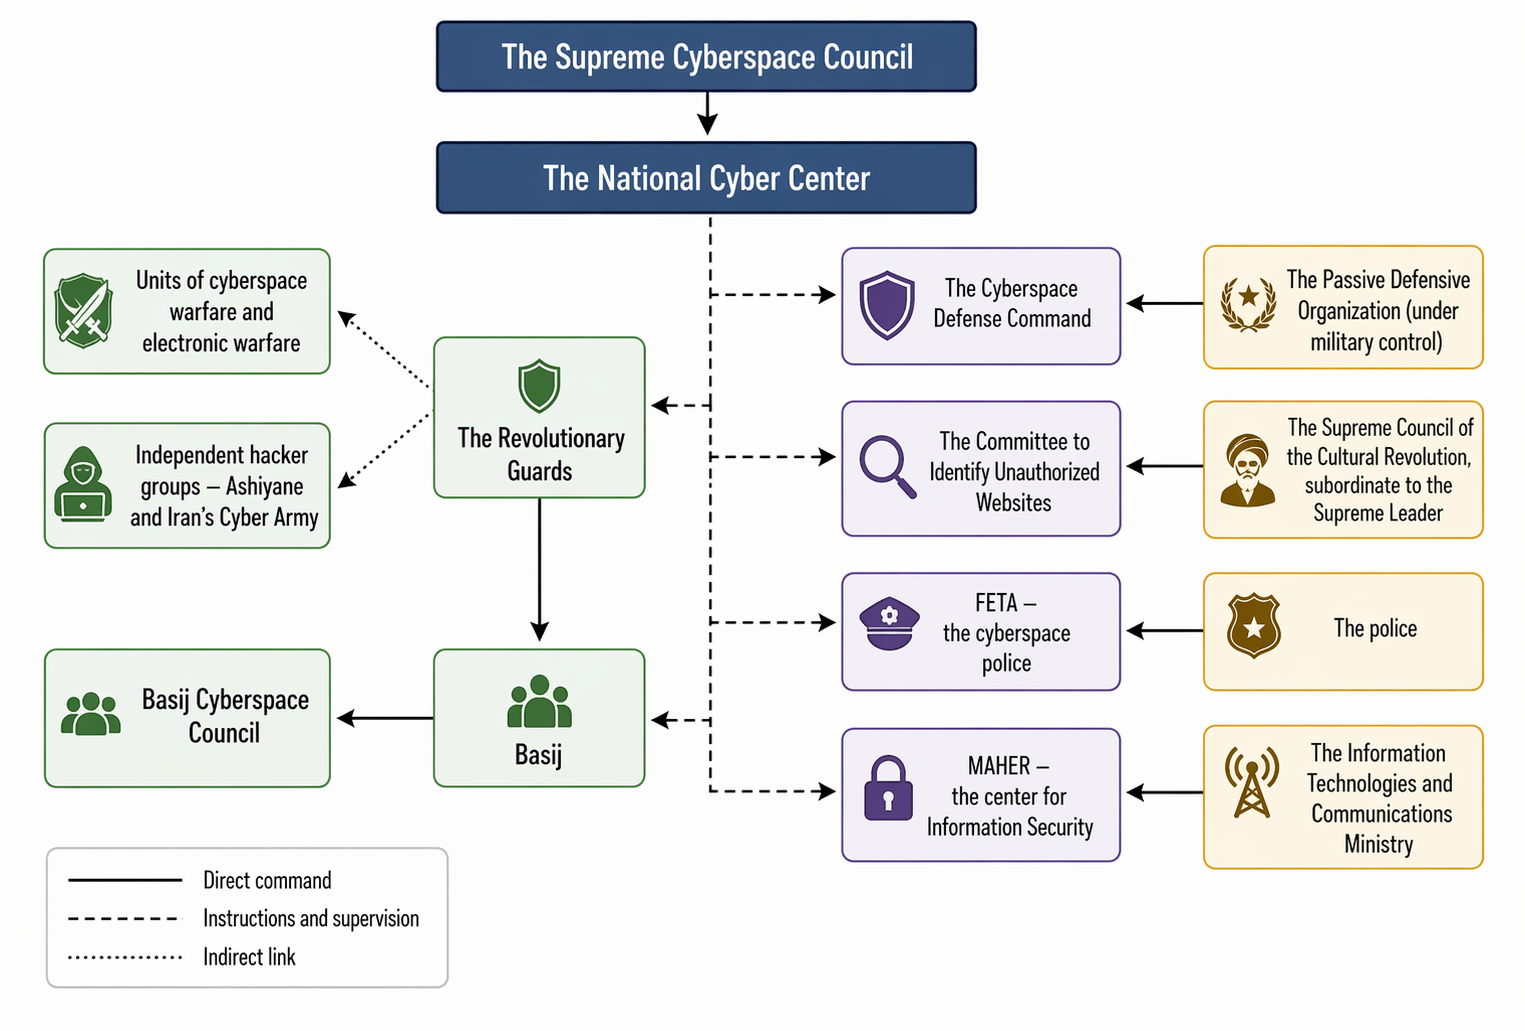
La costellazione cyber nazionale iraniana si configura come una struttura al tempo stesso verticale e articolata, caratterizzata da una governance formalmente gerarchica ma funzionalmente decentralizzata, che si innesta su una pluralità di organizzazioni e apparati subordinati al Consiglio Supremo del Cyberspazio. L’obiettivo di tale architettura è la costruzione di un sistema organizzativo integrato e differenziato, dotato di un chiaro piano d’azione, di un’allocazione razionale delle risorse e di una distribuzione funzionale delle responsabilità, nonché della capacità di preservare, controllare e diffondere informazioni strategiche (Stachoń, 2024).
In questo quadro, il Consiglio Supremo del Cyberspazio, composto da alti funzionari del sistema politico iraniano, costituisce il principale organo di definizione delle politiche e delle strategie nazionali in materia digitale, avendo progressivamente ricondotto sotto un’unica autorità amministrativa le principali agenzie operanti nel dominio cibernetico. Nell’ambito della propria architettura istituzionale, esso prevede inoltre il Centro Nazionale per il Cyberspazio, incaricato di integrare le attività nazionali nel settore digitale, coordinare la raccolta e la diffusione di informazioni e direttive e supervisionare l’attuazione delle politiche stabilite a livello centrale.
Accanto a tale livello di governance strategica, la struttura iraniana del cyberspazio comprende una pluralità di enti operativi attivi in ambiti differenti ma, formalmente integrati nell’apparato statale. Tra questi assumono particolare rilievo, in ragione della loro funzione difensiva, il Comando per la Difesa del Cyberspazio, operante nell’ambito dell’Organizzazione di Difesa Passiva subordinata allo Stato Maggiore delle Forze Armate, e il Centro per la Sicurezza delle Informazioni (MAHER), istituito presso il Ministero delle Comunicazioni e delle Tecnologie dell’Informazione (Center for Internet and Society at Stanford Law School, 2024).
Il primo è principalmente orientato allo sviluppo di una dottrina difensiva volta alla protezione delle istituzioni statali e delle infrastrutture critiche, mentre il secondo svolge funzioni operative di risposta agli incidenti informatici. In tale contesto, le dichiarazioni del Generale di Brigata Gholamreza Jalali, capo dell’Organizzazione di Difesa Passiva iraniana, risultano particolarmente rivelatrici: come egli stesso ha affermato, “dobbiamo difendere la nostra indipendenza nazionale nel cyberspazio”, intesa come un insieme di dimensioni “politiche, economiche, difensive e militari” (Defa Press, 2017).
Più che rispondere a una semplice esigenza di sicurezza, questa impostazione riflette una concezione del cyberspazio come estensione diretta della sovranità statuale, in cui autonomia tecnologica e controllo informativo diventano strumenti di potere. La stessa apertura alla cooperazione con Stati non allineati alle potenze tecnologiche occidentali suggerisce come la cyber defense iraniana si inserisca in una più ampia logica di competizione sistemica. In questa logica, il dominio digitale non rappresenta soltanto un’infrastruttura da proteggere, ma un campo strategico attraverso cui ridefinire i rapporti di forza internazionali.
Tuttavia, una lettura più approfondita della postura cibernetica difensiva iraniana suggerisce che il cyberspazio non venga concepito unicamente come dominio tecnico o militare, ma come un vero e proprio campo di competizione ideologica e culturale. Le dichiarazioni di esponenti militari iraniani, come il Brigadier General Behrouz Esbati, responsabile del Cyber Headquarters presso lo Stato Maggiore delle Forze Armate, evidenziano infatti una visione del cyberspazio come estensione della cosiddetta “Cognitive Warfare” nella quale il controllo dell’informazione, dei contenuti e dei flussi comunicativi assume un valore strategico almeno pari a quello delle capacità offensive e difensive (Defa Press Interview, 2015).
In tale prospettiva, la sicurezza cibernetica non si limita alla protezione delle infrastrutture critiche, ma si estende alla gestione della sfera informativa e alla difesa dell’identità politico-ideologica del regime, configurando il dominio digitale come uno spazio di confronto a somma zero tra modelli di valori contrapposti. È proprio in questa dimensione immateriale che si svolge una parte crescente della competizione strategica contemporanea (Guarnieri and Anderson, 2016).
Capacità offensive e ambiguità operativa nel cyberspazio iraniano
Sul versante offensivo, il quadro iraniano si presenta deliberatamente meno definito, collocandosi in una zona grigia , caratterizzata da ambiguità organizzative e sovrapposizione di competenze. Le principali organizzazioni coinvolte nelle operazioni cibernetiche fanno capo al Corpo delle Guardie della Rivoluzione Islamica (IRGC) oppure a strutture del governo eletto, come il Ministero dell’Intelligence e della Sicurezza (MOIS).
I componenti dell’IRGC tendono a rispondere direttamente agli interessi della Guida Suprema,
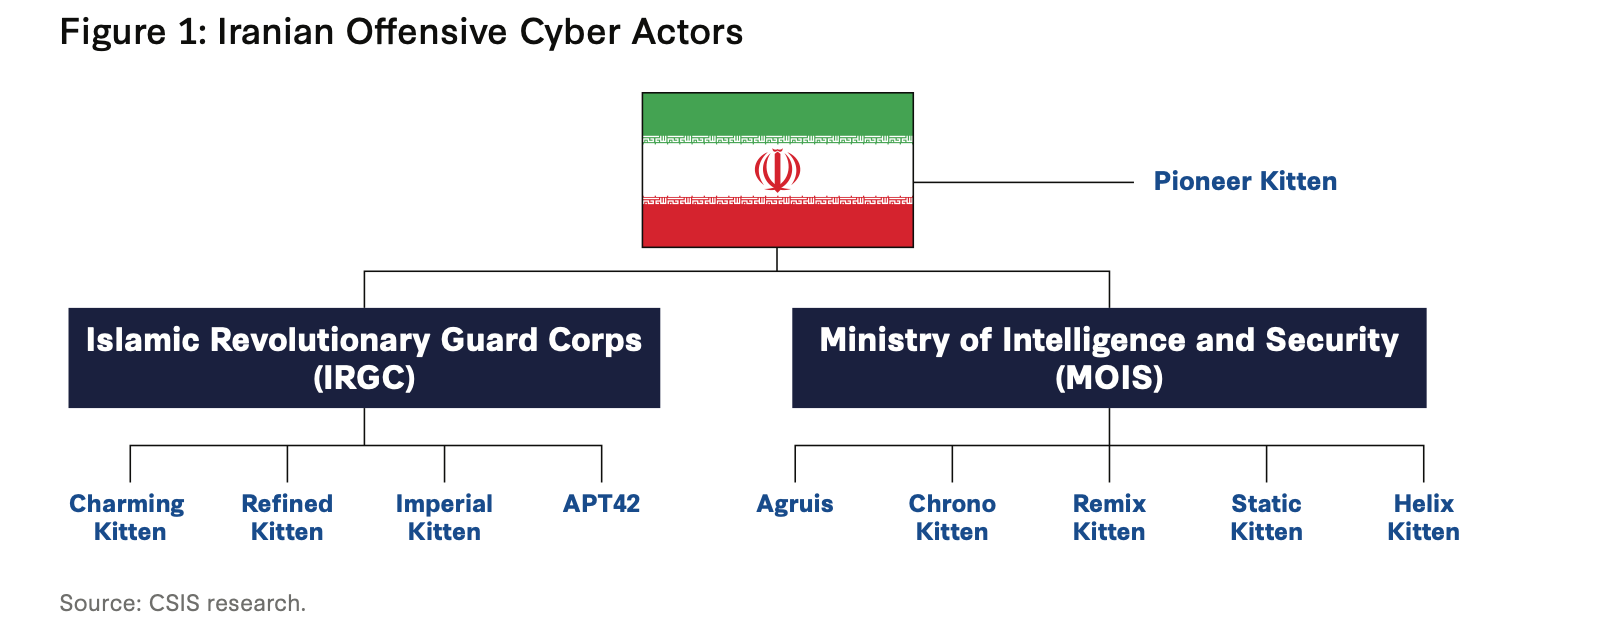
Mojtaba Khamenei, configurandosi come uno strumento privilegiato della proiezione strategica del regime. Il MOIS, che è stato guidato da Esmaeil Khatib fino a marzo 2026, mantiene invece una funzione più strettamente legata all’intelligence statale, coordinando le proprie attività con le priorità del governo eletto (Dickson and Harding, 2025).
Nonostante tale distinzione, entrambi gli apparati risultano coinvolti in operazioni sia indipendenti sia coordinate contro minacce percepite alla sicurezza nazionale. Secondo l’United States Institute of Peace, l’IRGC sovrintende in larga misura alle attività cyber offensive dell’Iran, mentre il MOIS conduce operazioni di cyber-spionaggio e campagne ransomware su scala transnazionale, colpendo obiettivi in Medio Oriente, Europa e Nord America a sostegno degli interessi politici iraniani (CISA, 2024).
Oltre alle operazioni direttamente riconducibili agli apparati statali, numerosi studi (Gundert, Chohan e Lesnewich 2018; Anderson e Sadjadpour 2018) evidenziano come IRGC e MOIS si avvalgano sistematicamente di una rete di attori proxye threat actor, contribuendo a costruire un ecosistema operativo volutamente opaco. In tale contesto, la scelta di qualificare questi soggetti come “state-sponsored” o “state-aligned” non appare neutrale, ma risponde a una precisa strategia comunicativa volta a diluire la responsabilità statale e a preservare un margine di negabilità plausibile.
Più che una semplice classificazione tecnica, tale distinzione riflette una modalità di esercizio del potere cibernetico fondata sull’ambiguità, in cui il confine tra Stato e attori non statali viene intenzionalmente reso indistinto. All’interno di questo sistema, gli Advanced Persistent Threat (APT) iraniani rappresentano la componente più strutturata e numericamente rilevante, mentre gli hacker patriottici, spesso coinvolti in operazioni a bassa sofisticazione come il defacement di siti web, contribuiscono a mantenere una pressione diffusa e costante contro i nemici percepiti(Can Yuceel, 2026).
Un APT è una forma avanzata di attacco cibernetico, generalmente riconducibile ad attori statali o a gruppi a essi collegati, caratterizzata da elevata sofisticazione tecnica, persistenza operativa e specificità degli obiettivi. Attraverso lo sfruttamento di vulnerabilità complesse, gli APT consentono l’infiltrazione mirata di sistemi selezionati, garantendo un accesso prolungato finalizzato alla raccolta di intelligence o alla preparazione di operazioni successive (Krishnapriya, 2024).
La loro rilevanza strategica risiede nel carattere intrinsecamente offensivo e nell’elevata ambiguità attributiva: strumenti ad alto impatto ma difficilmente riconducibili con certezza a un attore statale, capaci di generare effetti immediati e di produrre un effetto di sorpresa strategica, soprattutto se integrati in operazioni militari più ampie.
Tra i principali APT iraniani si distinguono gruppi come Charming Kitten e Helix Kitten, la cui operatività rende evidente come la cyberwarfare di Teheran si fondi meno sulla quantità degli attacchi e più sulla loro precisione strategica. Charming Kitten, attivo dal 2014, incarna questa logica: attraverso reti sofisticate di identità fittizie e piattaforme digitali simulate, il gruppo costruisce relazioni di fiducia con i propri obiettivi, trasformando l’ingegneria sociale in uno strumento di penetrazione silenziosa ma estremamente efficace (Kandell, 2020).
Helix Kitten, frequentemente associato all’IRGC e operativo dal 2015, rappresenta un’evoluzione di questo approccio. Le sue operazioni, mirate a obiettivi esterni in Medio Oriente, Africa e Stati Uniti, si distinguono per l’uso sistematico di tecniche di spear phishing e per la capacità di infiltrare reti sensibili senza generare segnali immediatamente riconducibili a un attacco. Più che colpire su larga scala, il gruppo privilegia accessi selettivi e persistenti, suggerendo una strategia orientata alla raccolta di intelligence a lungo termine piuttosto che alla mera disruption (Mandiant, 2018).
Nel caso iraniano, la struttura degli APT appare particolarmente difficile da decifrare. Diversi gruppi risultano interconnessi, condividendo infrastrutture di comando e controllo (C&C) o componenti malware, pur presentandosi come entità formalmente distinte. Anderson e Sadjadpour li descrivono come strutture fluide, soggette a riconfigurazioni continue (Anderson and Sadjadpour, 2018), mentre Gundert evidenzia il coinvolgimento di un ampio numero di contractor nelle operazioni cyber per conto delle autorità iraniane (Gundert et al., 2018).
Questo modello, se da un lato amplia le capacità operative del regime, dall’altro introduce elementi di vulnerabilità: la minore fedeltà ideologica e il controllo limitato su tali attori rendono l’ecosistema più flessibile ma anche meno prevedibile. In termini più ampi, la diffusione degli APT contribuisce a ridefinire le dinamiche della competizione internazionale, incentivando forme di azione sotto la soglia del conflitto aperto in cui l’escalation tende a precedere la responsabilità.
Il secondo gruppo comprende i cosiddetti hacker patriottici, il cui ecosistema in Iran risulta tanto articolato quanto quello degli APT. Si tratta di una pluralità di gruppi che operano formalmente in modo indipendente dalle autorità statali, ma che in diversi casi sono stati incoraggiati dal governo iraniano a condurre attacchi contro i nemici percepiti del Paese (Denning, 2017). Emersi già nei primi anni 2000, questi attori si sono evoluti nel tempo, dando vita a una galassia eterogenea in cui alcuni gruppi si sono dissolti, mentre altri hanno mantenuto una presenza attiva.
Tra questi, l’Iranian Cyber Army (ICA), attiva durante le proteste del Green Movement, rappresenta uno dei primi esempi di mobilitazione cyber patriottica. Il gruppo è noto per operazioni di defacement (Gli attacchi di website defacement si basano sullo sfruttamento di vulnerabilità di siti web o server per alterare o rimuovere contenuti attraverso codice malevolo Albalawi et al., 2022) contro piattaforme come Twitter (2009), Baidu (2010) e Voice of America (2011), attacchi che, pur avendo un forte impatto simbolico, si sono distinti per un livello tecnico relativamente limitato. Allo stesso modo, il gruppo Cyber Fighters di Izz ad-Din al-Qassam ha condotto l’Operation Ababil, lanciando attacchi DDoS contro istituzioni bancarie statunitensi tra il 2012 e il 2013, contribuendo a rafforzare la dimensione offensiva diffusa della cyberwarfare iraniana (Denning, 2017).
Tuttavia, la categoria degli hacker patriottici sfugge a una definizione univoca, oscillando tra interpretazioni restrittive, limitate ai cittadini operanti entro i confini statali, e letture più ampie che includono anche legami identitari e culturali (Singer and Friedman, 2014; Denning, 2011). In senso stretto, essa indica la partecipazione di individui ad attacchi contro nemici percepiti, in assenza di un coinvolgimento diretto dello Stato (Alashti, 2022).
A differenza degli hacktivisti, tuttavia, gli hacker patriottici iraniani operano in una posizione ambigua: privi del sostegno ufficiale delle grandi potenze politiche, ma al contempo frequentemente assimilati a strumenti statali, risultano esposti a processi di “criminalizzazione culturale” (Presdee, 2000). Questa ambivalenza riflette una tensione più profonda tra autonomia e strumentalizzazione, che rende difficile distinguere tra iniziativa individuale e proiezione indiretta del potere statale.
Alla ricerca di un rovesciamento delle strutture di autorità dominanti, questi attori auto-proclamati si configurano come una forma di militanza digitale, intervenendo laddove percepiscono un’assenza o un’insufficienza dell’azione statale. In questa prospettiva, l’hacking patriottico non rappresenta soltanto una pratica tecnica, ma una modalità di partecipazione informale al conflitto, che contribuisce ad ampliare ulteriormente la zona grigia in cui si colloca la cyberwarfare iraniana (Presdee, 2000).
Attacchi cibernetici, intelligenza artificiale e guerra ibrida
A partire dall’analisi della postura difensiva e cibernetica iraniana, emerge una dimensione più ampia in cui cyberwarfare, intelligenza artificiale ed electronic warfare risultano sempre più integrate. Le modalità attraverso cui tale integrazione si manifesta possono essere ricondotte alla progressiva evoluzione della strategia cibernetica iraniana, divenuta negli anni sempre più audace e caratterizzata da una selezione deliberatamente provocatoria dei bersagli e da un ampliamento del proprio raggio d’azione a livello geopolitico (Dilipraj, 2019).
In questo contesto, Teheran articola le proprie operazioni lungo quattro direttrici principali: campagne di spionaggio, operazioni di influenza, attacchi distruttivi contro infrastrutture critiche e strategie ibride che combinano tali strumenti in modo flessibile. Tra queste, le operazioni di spionaggio e influenza risultano le più frequentemente impiegate, in quanto meno onerose in termini di risorse e particolarmente efficaci nel garantire visibilità e sostegno all’agenda politica iraniana, contribuendo al contempo alla raccolta di informazioni e alla preparazione di operazioni successive (Christello, 2024).
Gli attacchi distruttivi o di disturbo, sebbene meno frequenti, hanno dimostrato la capacità iraniana di incidere su sistemi economici e infrastrutture critiche, come evidenziato dalle operazioni contro Saudi Aramco e dalle campagne DDoS contro istituzioni finanziarie statunitensi (Kagan and Stasien, 2015). A tali precedenti si affianca un’evoluzione significativa: nel 2026, in concomitanza con l’escalation militare tra Stati Uniti, Israele e Iran, in particolare a seguito delle operazioni aeree note come Operation Epic Fury e Operation Roaring Lion, gli attacchi DDoS hanno mostrato un livello inedito di rapidità e di coordinazione colpendo, in pochi giorni, oltre cento organizzazioni distribuite in diversi Paesi (Cyber Threat Defense, 2026).
Accanto a queste modalità, emerge un crescente ricorso ad attacchi misti, in cui operazioni cyber vengono integrate con effetti cinetici e campagne di influenza. Come dimostrato nei più recenti contesti di conflitto regionale, azioni contro infrastrutture energetiche e idriche sono state affiancate da attività di intimidazione e propaganda, nonché da campagne diphishing finalizzate alla raccolta di dati e alla diffusione di malware. Tale convergenza operativa evidenzia non solo una crescente capacità di coordinamento, ma anche un’evoluzione verso forme di conflittualità ibrida sempre più integrate e difficilmente delimitabili (Watts, 2024).
Questa crescente rapidità operativa rende evidente la necessità di strumenti automatizzati di analisi e risposta, aprendo lo spazio a un’integrazione sempre più centrale dell’intelligenza artificiale nelle dinamiche del conflitto cibernetico. In tale prospettiva, anche la dottrina iraniana attribuisce all’IA un ruolo prioritario nel rafforzamento della cyber defense: come sottolineato da Gholamreza Jalali, capo dell’Organizzazione di Difesa Passiva, l’impiego dell’intelligenza artificiale costituisce una componente chiave per contrastare le minacce cibernetiche e garantire la sicurezza delle infrastrutture strategiche del Paese (IRNA, 2024).
In tale contesto, l’impiego dell’intelligenza artificiale si concentra prioritariamente sull’individuazione delle vulnerabilità nei sistemi bersaglio, affiancata dall’utilizzo di tecniche avanzate di elaborazione del segnale, tra cui sistemi fuzzy e algoritmi genetici, e dallo sviluppo di modelli di progettazione intelligente per la raccolta di informazioni relative a jammer e sistemi di inganno, contribuendo ad accrescere l’efficacia delle operazioni di guerra elettronica e a rafforzare le capacità di identificazione e sfruttamento delle vulnerabilità (Mohamadi, 2025). In ambito militare, tale integrazione si configura come un vero e proprio moltiplicatore di forza, capace di potenziare sistemi missilistici, forze proxy, veicoli aerei senza pilota (UAV) e capacità navali.
Sebbene il livello effettivo di sviluppo e integrazione rimanga in parte opaco, è evidente come Teheran stia investendo in modo crescente nell’impiego di tecnologie basate sull’intelligenza artificiale. Tale opacità si inserisce nella più ampia pratica iraniana di negazione e dissimulazione (denial and deception) nel campo degli investimenti militari, rendendo difficilmente quantificabile il reale impegno economico destinato a tali tecnologie (Javadi, 2024).
Al contempo, la crescente automazione dei processi di analisi e risposta introduce nuove criticità: la rapidità dei sistemi basati su IA riduce il tempo disponibile per la deliberazione umana, aumentando il rischio di errori di valutazione e di escalation non intenzionali nelle fasi di crisi. Tali rischi sono ulteriormente accentuati dal cosiddetto automation bias, ossia dalla tendenza degli attori umani ad affidarsi in modo eccessivo agli output algoritmici, anche quando questi risultano incompleti o inaccurati.
In questo quadro, è verosimile che l’Iran mantenga un approccio prudente rispetto all’autonomia decisionale dei sistemi di intelligenza artificiale, cercando di bilanciare i vantaggi operativi con l’esigenza di contenere i rischi strategici. La postura iraniana appare dunque orientata non solo al rafforzamento delle proprie capacità tecnologiche, ma anche alla gestione controllata dell’escalation, con particolare attenzione alla riduzione degli errori di identificazione dei bersagli, anche nelle operazioni condotte attraverso attori proxy (Abbas and Fatima, 2024).
In un contesto caratterizzato da una crescente integrazione tra cyberwarfare, intelligenza artificiale e conflittualità ibrida, la gestione del cyberspazio non può più essere ricondotta esclusivamente alla dimensione militare, rendendo necessaria una riflessione sulla cyberdiplomacy come strumento emergente di regolazione e competizione strategica.
Cyberdiplomacy iraniana: tra deterrenza, influenza e competizione cognitiva
Per costruire una definizione coerente di cyberdiplomacy iraniana è necessario partire da due assi concettuali già emersi nell’analisi: da un lato, la natura profondamente pragmatica della realpolitik iraniana; dall’altro, la progressiva riconfigurazione del cyberspazio quale dominio di soft power e competizione immateriale. In questa prospettiva, come osservano Guarnieri e Anderson, è proprio nella dimensione non tangibile dell’informazione e delle percezioni che si gioca una parte crescente della competizione strategica contemporanea (Guarnieri and Anderson, 2016).
Se la diplomazia, definita come “il tentativo di conciliare interessi conflittuali attraverso negoziazione e compromesso” (Wight, 1979), viene generalmente trasposta nel dominio digitale nella forma della diplomazia cibernetica, nel caso iraniano essa assume una configurazione più complessa e meno normativa.
Come evidenziato da Saied Reza Ameli, professore presso il Dipartimento di Communication and Global Studies dell’Università di Teheran e membro dell’Accademia delle Scienze della Repubblica Islamica dell’Iran, il cosiddetto “realismo iraniano” si fonda infatti su una concezione della politica estera che privilegia la deterrenza attiva e l’efficacia operativa rispetto alla formalizzazione degli impegni: le garanzie diplomatiche perdono valore in assenza di capacità concrete, mentre la credibilità internazionale viene ancorata alla possibilità di incidere materialmente sugli equilibri di potere. In tale contesto, la cyberdiplomacy non si limita a costruire cooperazione, ma si integra in una logica più ampia di proiezione strategica, in cui influenza e deterrenza operano simultaneamente (Saied Reza, 2026).
Parallelamente, l’evoluzione della pratica diplomatica riflette un riequilibrio tra hard e soft power, in cui strumenti di persuasione, influenza e costruzione del consenso assumono un ruolo crescente. In questo quadro si inserisce la diplomazia di massa, intesa come capacità di intervenire direttamente sulle opinioni pubbliche straniere per creare condizioni favorevoli al perseguimento degli interessi nazionali. Per la leadership iraniana, tale dimensione non è accessoria, ma strutturale: come evidenziato da Pahlavi, il successo della politica estera dipende anche dalla capacità di ridefinire la percezione internazionale del regime attraverso narrazioni, simboli e pratiche di engagement culturale (Pahlavi, 2003).
È proprio nel cyberspazio che queste dinamiche trovano la loro espressione più avanzata. Come sottolinea Wastnidge (2014), l’Iran ha progressivamente sviluppato una strategia di “Cognitive Warfare” volta non solo a difendere il proprio spazio informativo dall’influenza esterna, ma anche a costruire attivamente una narrativa alternativa nei media globali. Strumenti digitali, piattaforme online e operazioni psicologiche diventano così vettori di una competizione che si gioca sul piano cognitivo, dove il controllo dell’informazione equivale al controllo della realtà percepita. In questa logica, anche le attività riconducibili all’IRGC si inseriscono in un continuum che va dalla difesa culturale all’offensiva narrativa, con l’obiettivo di contrastare l’egemonia occidentale e rafforzare la legittimità del modello politico iraniano (Wastnidge, 2014; Adelkhah, 2010).
Ne emerge un modello di cyberdiplomacy intrinsecamente ibrido, in cui dimensione diplomatica, conflittuale e comunicativa risultano sempre più indistinguibili. Il cyberspazio si configura così non solo come uno strumento di politica estera, ma come un’arena autonoma di competizione sistemica, in cui si confrontano modelli alternativi di ordine politico, culturale e tecnologico. In tale contesto, la cyberdiplomacy iraniana non si limita a integrare il dominio digitale nella politica estera, ma ne riorienta le logiche, spostando il baricentro della competizione verso la dimensione cognitiva e contribuendo a consolidare pratiche in cui il controllo delle percezioni, delle narrazioni e dell’informazione diventa una leva centrale e al tempo stesso problematica di esercizio del potere nel sistema internazionale contemporaneo.
Contenuto dell’informazione
- Confermata: Confermato da altre fonti indipendenti; logico in sé; coerente con altre informazioni sull’argomento.
- Presumibilmente vera: Non confermato; logico in sé; consistente con altre informazioni sull’argomento.
- Forse vera: Non confermato; ragionevolmente logico in sé; concorda con alcune altre informazioni sull’argomento.
- Incerta: Non confermato; possibile ma non logico in sé; non ci sono altre informazioni sull’argomento.
- Improbabile: Non confermato; non logico in sé; contraddetto da altre informazioni sul soggetto.
- Non giudicabile: Non esiste alcuna base per valutare la validità dell’informazione.
Affidabilità della fonte
- Affidabile : Nessun dubbio di autenticità, affidabilità o competenza; ha una storia di completa affidabilità.
- Normalmente affidabile : Piccoli dubbi di autenticità, affidabilità o competenza; tuttavia ha una storia di informazioni valide nella maggior parte dei casi.
- Abbastanza affidabile : Dubbio di autenticità, affidabilità o competenza; tuttavia, in passato ha fornito informazioni valide.
- Normalmente non affidabile : Dubbio significativo sull’autenticità, affidabilità o competenza; tuttavia in passato ha fornito informazioni valide.
- Inaffidabile : Mancanza di autenticità, affidabilità e competenza; storia di informazioni non valide.
- Non giudicabile : Non esiste alcuna base per valutare l’affidabilità della fonte.
Bibliografia
Ramazani, R. K. “Ideology and Pragmatism in Iran’s Foreign Policy.” Middle East Journal, vol. 58, no. 4, 2004, pp. 549–59. JSTOR, http://www.jstor.org/stable/4330062. Accessed 19 Apr. 2026.(A-1)
IISS. “Cyber Capabilities and National Power: A Net Assessment”. 2021.(A-1)
Abbas SQ, Fatima H. Cyber security threats to iran and its countermeasures: Defensive and offensive cyber strategies. Journal of Research in Social Sciences. 2024;12(2):1-21. https://www.proquest.com/scholarly-journals/cyber-security-threats-iran-countermeasures/docview/3099168565/se-2.(A-2)
Rezaei, Farhad. “Iran’s Military Capability.” Insight Turkey, vol. 21, no. 4, 2019, pp. 183–216. JSTOR,https://www.jstor.org/stable/26842784 (A-1)
Dickson, Julia, and Emily Harding. A Playbook for Winning the Cyber War: Part 4: Evaluating Iran’s Cyber Strategy. Center for Strategic and International Studies (CSIS), 4 Sept. 2025, https://www.csis.org/analysis/playbook-winning-cyber-war-part-4-evaluating-irans-cyber-strategy (A-1)
Baezner, Marie. Iranian Cyber-activities in the Context of Regional Rivalries and International Tensions. CSS Cyberdefense Hotspot Analyses, May 2019, https://doi.org/10.3929/ethz-b-000344841 (A-1)
DeVore, Marc R., and Sangho Lee. “APT(ADVANCED PERSISTENT THREAT)S AND INFLUENCE: CYBER WEAPONS AND THE CHANGING CALCULUS OF CONFLICT.” The Journal of East Asian Affairs, vol. 31, no. 1, 2017, pp. 39–64. JSTOR, http://www.jstor.org/stable/44321272. (A-1)
Alashti, Z. F., A. J. J. Bojnordi, and S. M. S. Sani. “Toward a Carnivalesque Analysis of Hacking: A Qualitative Study of Iranian Hackers.” Asian Journal of Social Science, vol. 50, no. 2, 2022, https://doi.org/10.1016/j.ajss.2022.01.001 (A-2)
Mohamadi, Alireza, Morteza Talebi, and Ali Panahi. “Applying Artificial Intelligence in the Execution of Electronic Warfare Operations of the Islamic Republic of Iran Army.” Āyandeh-pezhūhī-ye Defāʿī (آیندهپژوهی دفاعی), vol. 10, no. 36, 2025, pp. 137–166. https://doi.org/10.22034/dfsr.2024.2044300.1844 (A-2)
Javadi, M. (2024). Heavy Thunder, No Rain: Defense AI in Iran. In: Borchert, H., Schütz, T., Verbovszky, J. (eds) The Very Long Game. Contributions to Security and Defence Studies. Springer, Cham. https://doi.org/10.1007/978-3-031-58649-1_19 (A-1)
Bucala, P. & Pendleton, C.S., (2015, 24 November). Iranian Cyber Strategy: A View from the Iranian Military. American Enterprise Institute: Critical Threats Project. https://www.criticalthreats.org/analysis/iranian-cyber-strategy-a-view-from-the-iranian-military#_ednfb6920276b92d07909bb64c2ad2405071 (A-2)
Baldino, D., Goold, J., (2014). Iran and the emergence of information and communications technology. Australian Journal of International Affairs, vol. 68, no. 1, pp. 17–35. (A-1)
Al-Rabiaah, S., (2018). The "Stuxnet" Virus of 2010 As an Example of A “APT” and Its “Recent” Variances. In: 21st Saudi Computer Society National Computer Conference, Riyadh, Saudi Arabia. (A-2)
Christello, Gabrielle. The Rise of Iran's Cyber Capabilities and the Threat to U.s. Critical Infrastructure. , 2024. hdl.handle.net/10822/1088844 (A-2)
Shah, Nikita. “Demystifying Iranian Cyber Operations in the U.S.-Iran Conflict.” Center for Strategic and International Studies (CSIS), 20 Mar. 2026, https://www.csis.org/analysis/demystifying-iranian-cyber-operations-us-iran-conflict (B-1)
Stachoń, Monika. "IRANIAN CYBER CAPABILITIES AS A TOOL OF DOMESTIC AND FOREIGN POLICY". ZN SGSP, vol. 2, no. 89, 2024, pp. 267-290. https://doi.org/10.5604/01.3001.0054.4537. (A-1)
Jalali, Gholamreza. “Cyber Defense Guarantee for Security, Independence in Iran.” Defapress, 31 Dec. 2017, https://defapress.ir/en/news/67832 (C-1)
Esbati, Behrouz. “Beh jang-e modiriat-e maghzafzar-e internet raftehim” [We Have Gone to a War of Information Management]. Defa Press, 15 June 2015, http://www.defapress.ir/Fa/News/47566 (C-1)
Esbati, Behrouz. “Barkhi hakha ba nam-e artesh-e saibari-e Iran tarfand-e Amrikast” [Some Hacks by the Name of Iran’s Cyber Army Are Ruses of America]. Defa Press, 20 June 2015, http://www.defapress.ir/Fa/News/48404 (C-1)
Guarnieri, Claudio, and Collin Anderson. Iran and the Soft War for Internet Dominance. Black Hat USA, Aug. 2016,https://blackhat.com/docs/us-16/materials/us-16-Guarnieri-Iran-And-The-Soft-War-For-Internet-Dominance-wp.pdf (A-2)
Cybersecurity and Infrastructure Security Agency (CISA), Federal Bureau of Investigation (FBI), and Department of Defense Cyber Crime Center (DC3). Iran-Based Cyber Actors Enabling Ransomware Attacks on U.S. Organizations. 28 Aug. 2024, https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-241a (A-1)
Yüceel, Hüseyin Can. “Iranian Threat Actors: What Defenders Need to Know.” SOCRadar, 8 Apr. 2026,https://socradar.io/iranian-threat-actors-what-defenders-need-to-know/ (B-1)
Krishnapriya, Singamaneni, and Sukhvinder Singh. “A Comprehensive Survey on Advanced Persistent Threat (APT) Detection Techniques.” Computers, Materials and Continua, vol. 80, no. 2, 2024, pp. 2675–2719.https://doi.org/10.32604/cmc.2024.052447 (A-1)
“Advanced Persistent Threats (APTs),” Mandiant, accessed August 26, 2024,https://www.mandiant.com/resources/insights/apt-groups. (B-1)
Anderson, Collin, and Karim Sadjadpour. “Iran’s Cyber Threat: Espionage, Sabotage, and Revenge.” Cyber Policy Initiative Program, Carnegie Endowment for International Peace, 4 Jan. 2018. (A-1)
Kandell, Shannon. “Iranian Cyber Warfare: State Repression and International Retaliation.” Compass: The Gallatin Research Journal, Winter 2020, https://gallatin.nyu.edu/academics/journal/compass/winter-2020/iranian-cyber-warfare.html (A-1)
Gundert, Levi, Sanil Chohan, and Greg Lesnewich. “Iran’s Hacker Hierarchy Exposed: How the Islamic Republic of Iran Uses Contractors and Universities to Conduct Cyber Operations.” Recorded Future, 9 May 2018. (A-2)
Denning, Dorothy E. “Following the Developing Iranian Cyberthreat.” The Conversation, 2017,https://theconversation.com/following-the-developing-iranian-cyberthreat-85162 (A-2)
Alashti, Z. F., A. J. J. Bojnordi, and S. M. S. Sani. "Toward a carnivalesque analysis of hacking: a qualitative study of Iranian hackers." Asian Journal of Social Science 50.2 (2022): 147-155. (A-2)
Presdee, Mike. Cultural Criminology and the Carnival of Crime. Routledge, 2000. (A-1)
Singer, Peter W., and Allan Friedman. "Cybersecurity and cyberwar." (No Title) (2014).(A-2)
Dilipraj, E. Cyber enigma: Unravelling the terror in the cyber world. Routledge, 2019. (A-1)
Kagan, Frederick W., and Tommy Stiansen. "The growing cyberthreat from Iran." American Enterprise Institute/Norse, April (2015).(A-2)
Cyber Threat Defense. “Iran Cyber Attacks 2026: The Ultimate Guide to Escalation.” Cyber Threat Defense, 23 Mar. 2026, https://cyberthreatdefense.com/articles/iran-cyber-attacks-2026 (A-1)
Watts, Clint. "Iran accelerates cyber ops against Israel from chaotic start." Microsoft. Disponibile in: https://blogs. microsoft. com/on-the 2024/02 (2024): 06. (A-2)
“Iran Prioritizes Using AI for Cyber Defense, Says Defense Official.” Islamic Republic News Agency (IRNA), 13 Aug. 2023, https://en.irna.ir/news/85197899 (C-1)
Javadi, Mahmoud. "Heavy thunder, no rain: Defense AI in Iran." The Very Long Game: 25 Case Studies on the Global State of Defense AI. Cham: Springer Nature Switzerland, 2024. 421-444. (A-1)
Abbas, Syed Qandil, and Hareem Fatima. “Cyber Security Threats to Iran and Its Countermeasures: Defensive and Offensive Cyber Strategies.” Journal of Research in Social Sciences, vol. 12, no. 2, July 2024, pp. 42–62. (A-1)
Mohamadi, Alireza, Morteza Talebi, and Ali Panahi.“Applying Artificial Intelligence in the Execution of Electronic Warfare Operations of the Islamic Republic of Iran Army.”Āyandeh-pezhūhī-ye Defāʿī, vol. 10, no. 36, 2025, pp. 137–166.(A-2)
Guarnieri, Claudio, Collin Anderson, and Rocket Kitten. "Iran and the soft war for Internet dominance." Black Hat(2016). (A-2)
Wight, Martin. Systems of States. Leicester University Press, 1979.(A-1)
Ameli, Saied Reza. “Iran’s Strategic Options: Rethinking Negotiation with America.” Al Jazeera Centre for Studies, 1 Apr. 2026, https://studies.aljazeera.net/en/analyses/iran%E2%80%99s-strategic-options-rethinking-negotiation-america(B-1)
Pahlavi, Pierre C. "Cyber-diplomacy: A new strategy of influence." Canadian Political Association, General Meeting, Halifax, NS. Vol. 30. 2003.(A-1)
Wastnidge, Edward. "The modalities of Iranian soft power: from cultural diplomacy to soft war." Politics 35.3-4 (2015): 364-377.(A-1)
Adelkhah, N. (2010, June 12). Iran integrates the concept of the “soft war” into its strategic planning.Jamestown Foundation Terrorism Monitor, 8(23). Retrieved fromhttp://www.jamestown.org/programs/gta/single/?tx_ttnews%5Btt_news%5D=36482&cHash=a7 a18f117e (B-1)
Albalawi, M., Aloufi, R., Alamrani, N., Albalawi, N., Aljaedi, A., & Alharbi, A. R. (2022). Website Defacement Detection and Monitoring Methods: A Review. Electronics, 11(21), 3573. https://doi.org/10.3390/electronics11213573(A-1)